部落格來源網址:How to implement CTEM in 2026
如何在 2026 年導入持續威脅暴露管理(CTEM)
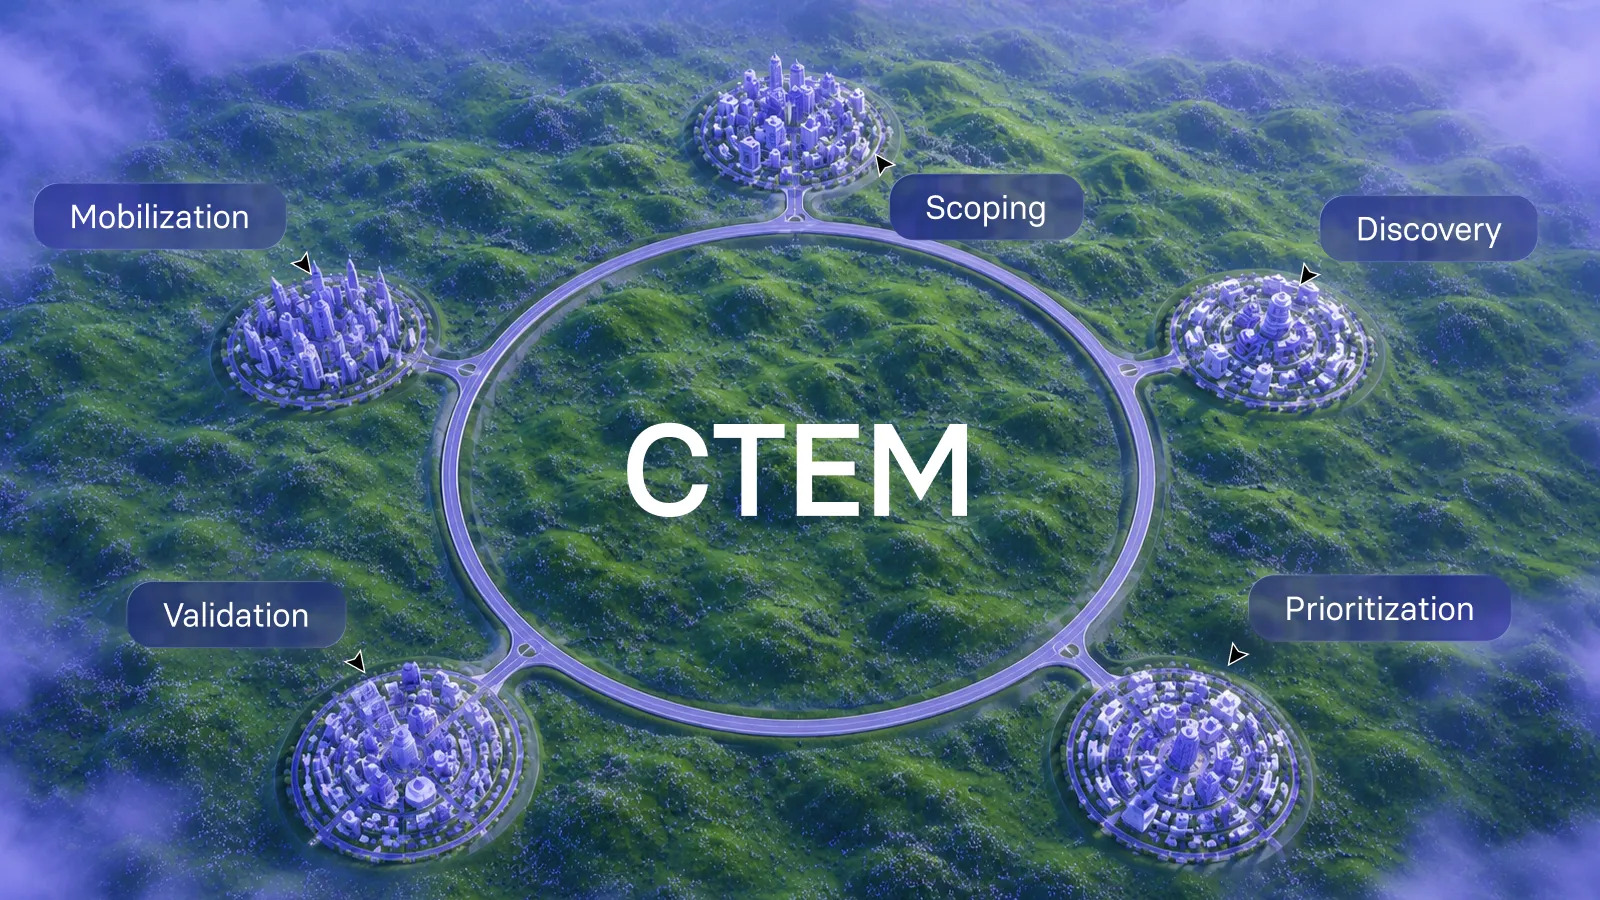
你的資安團隊執行掃描、標記漏洞並建立工單。六週後,同一批常見漏洞與暴露(Common Vulnerabilities and Exposures, CVE)仍躺在處理佇列中。是否似曾相識?持續威脅暴露管理(Continuous Threat Exposure Management, CTEM)導入提供了一條跳脫這種循環的路徑,透過範圍界定、探索、優先排序、驗證與推動處置五階段循環,將漏洞資料轉化為經確認的風險降低成果。
本指南將帶領企業資安與 IT 團隊建立可實際執行的持續威脅暴露管理(CTEM)計畫。你將學會如何界定攻擊面、將曝險對應至業務影響、驗證攻擊者能夠利用哪些弱點,以及推動補救工作,徹底關閉漏洞。
重點摘要:導入持續威脅暴露管理(CTEM)
- 持續威脅暴露管理(CTEM)是一套五階段循環,透過範圍界定、探索、優先排序、驗證與推動處置,將漏洞發現轉化為可衡量的曝險降低成果。
- 範圍界定會在探索開始前,先定義關鍵資產、攻擊面邊界,以及與業務風險連結的成功指標,避免範圍無限制擴張。
- 優先排序結合通用漏洞評分系統(Common Vulnerability Scoring System, CVSS)嚴重程度、漏洞利用預測評分系統(Exploit Prediction Scoring System, EPSS)利用機率,以及美國網路安全暨基礎設施安全局已知遭利用漏洞清單(CISA Known Exploited Vulnerabilities, CISA KEV),依真實世界風險而非理論嚴重程度排列漏洞。
- 驗證會確認漏洞是否能在你的環境中遭到利用,減少誤判,並提高工程團隊對補救需求的信心。
- Vicarius vRx 透過自動化補丁、虛擬補丁(Patchless Protection)與腳本式補救,處理整個漏洞佇列,縮小補救缺口。
什麼是持續威脅暴露管理(CTEM),為何它在 2026 年如此重要?
CTEM 代表持續威脅暴露管理(Continuous Threat Exposure Management)。Gartner 提出這套架構,協助組織從週期性的漏洞掃描,轉向以降低資安曝險為目標的結構化營運模式。
傳統漏洞管理(Vulnerability Management)著重於找出弱點,持續威脅暴露管理(CTEM)則著重於將弱點補救完成。這套架構採用持續循環,而非單一時間點的評估,讓資安態勢能隨著環境變化持續維持最新狀態。
攻擊面的成長速度超過資安團隊的人力擴充速度。雲端工作負載每天持續建立,第三方整合不斷增加,舊版系統也經常在生命週期終止後持續於正式環境運作。以週期性評估為核心的計畫,無法跟上這樣的變化速度。
持續威脅暴露管理(CTEM)五階段解析
持續威脅暴露管理(CTEM)將暴露管理(Exposure Management)拆分為五個階段,形成反覆執行的循環。每個階段都會產生具體成果,並成為下一階段的輸入。若能妥善執行,這套循環會隨時間持續精進。
階段一:範圍界定(Scoping)
範圍界定會定義持續威脅暴露管理(CTEM)計畫要保護的對象,以及衡量成功的方式。若缺乏明確範圍,持續威脅暴露管理(CTEM)就會變成試圖管理所有事物的漏洞管理計畫,最後反而什麼都管不好。
首先找出關鍵業務服務,再將這些服務對應至支援它們的資產。定義攻擊面邊界並建立成功指標。良好的範圍應是一項業務風險假設,而不是一份組態管理資料庫(Configuration Management Database, CMDB)匯出清單。
第一次執行循環時,應選擇補救量能足以負荷的小範圍領域。先在中度風險領域完成一次試行,有助於建立可信度與實務經驗,讓後續循環能進一步處理風險更高的領域。
階段二:探索(Discovery)
探索要回答兩個問題:環境中有哪些資產,以及這些資產出了什麼問題?這個階段不只進行常見漏洞與暴露(CVE)掃描,也涵蓋錯誤組態、身分安全弱點、軟體即服務(Software as a Service, SaaS)安全態勢缺口,以及第三方整合風險。
針對已界定的範圍建立資產清冊(Asset Inventory),記錄資產識別資訊、負責人、業務關鍵性與曝險態勢。探索工具不可或缺,但分類發現項目、連結業務情境並指派負責人,仍需要投入大量人力。
涵蓋範圍缺口本身也是一項發現。若掃描工具未涵蓋範圍內十二項服務中的三項,這個缺口就代表尚未受到監控的曝險。
階段三:優先排序(Prioritization)
面對多數組織所發現的大量曝險,優先排序將決定團隊能否持續推進,或被工單淹沒。這個階段會依據可利用性、業務影響與既有資安控制措施排列風險。
通用漏洞評分系統(CVSS)本身只是嚴重程度分數,不等同於風險評估。只存在於內部非正式環境、CVSS 為 9.8 的漏洞,實際急迫性確實可能低於位於網際網路對外身分驗證服務、CVSS 為 7.0 的漏洞。應將 CVSS 與漏洞利用預測評分系統(EPSS)利用機率及 CISA 已知遭利用漏洞(KEV)資料結合,建立能反映真實世界風險的排序模型。
風險導向優先排序(Risk-Based Prioritization)除了威脅情資(Threat Intelligence),也會納入資產關鍵性與業務情境。最終成果是一份具備充分依據的優先順序清單,並搭配工程團隊能夠履行的服務等級協議(Service-Level Agreement, SLA)。
階段四:驗證(Validation)
驗證會將「理論上存在風險」轉化為「實際可遭利用」。這個階段會測試攻擊能否在你的環境中成功執行、控制措施是否如預期阻擋或偵測攻擊,以及補救措施是否已降低或移除曝險。
驗證並不是滲透測試(Penetration Test)。你已經掌握特定曝險,也對其可利用性提出明確假設,接著再對該假設進行測試。目標是速度與精準度,而不是沒有明確邊界的開放式評估。
依原文敘述,可預期有 30% 至 40% 的第一優先級與第二優先級(P1/P2)曝險會在驗證後調降,原因可能是補償性控制措施(Compensating Controls)確實有效,或該利用方式不適用於現有組態。另有 10% 至 15% 的曝險可能在測試發現實際風險高於掃描工具判定時調升。
階段五:推動處置(Mobilization)
推動處置會將已驗證的發現項目轉化為實際執行的補救行動。發現項目會成為具備證據、負責人與服務等級協議(SLA)的工程層級工作項目。例外情況會納入治理,相關指標則呈現實際降低的曝險程度。
補救工單的品質會直接影響工程團隊是否採取行動。應以業務影響與驗證證據為主,而不是只提供發現項目數量。工單也應包含明確的補救方式,例如要升級的程式庫版本、需要套用的組態變更,或必須新增的規則。
每次完成補救後,都應重新執行先前用來證明漏洞可遭利用的相同測試。若補救有效,該利用測試就應失敗;若測試沒有失敗,就表示補救並未成功,必須退回重新處理。
如何啟動持續威脅暴露管理(CTEM)計畫:90 天路線圖
許多組織在導入持續威脅暴露管理(CTEM)時陷入停滯,原因是尚未透過專案證明方法有效,就急著將其全面轉化為正式計畫。第一次循環應視為具有時間限制的試行專案:範圍明確、交付成果具體,並在第 90 天設定清楚的決策點。
第 1 至 30 天:定義試行範圍
依據三項條件選擇試行領域。第一,哪些領域具備足夠的補救量能?應選擇負責補救的團隊具備時間與執行意願的領域。第二,哪些領域能取得曝險資料?應選擇不需要歷經數月整合專案,就能盤點資產的領域。第三,哪些領域能展現與業務相關的風險降低成果?
撰寫範圍章程,納入威脅情境、有明確理由的排除項目,以及具體且可驗證的成功標準。只寫著「降低重大曝險」的章程缺乏可驗證的明確目標;若寫成「移除所有可從網際網路連線至管理介面的路徑」,就能為所有人提供清楚的執行目標。
第 31 至 60 天:探索並排列優先順序
針對已界定的範圍建立資產清冊,納入資產識別資訊、負責人、業務關鍵性與曝險態勢。設定明確界線:到了第六週結束時,就以目前掌握的資料繼續推進;缺少的部分則列為發現項目。
在資產清冊上疊加曝險資料。只針對範圍內資產,查詢漏洞掃描工具、雲端安全態勢管理(Cloud Security Posture Management, CSPM)工具、身分平台、網域名稱系統(Domain Name System, DNS)紀錄與程式碼儲存庫。接著套用優先排序模型,建立已排序的處理佇列。
第 61 至 90 天:驗證並推動處置
測試利用方式能否在環境中成功執行,以驗證第一優先級與第二優先級(P1/P2)曝險。記錄驗證結果,並提供工程團隊可據以採取行動的證據。
建立補救工單,明確說明需要執行的變更、未完成補救可能造成的業務影響,以及驗證補救是否有效的方法。追蹤進度、升級處理阻礙,並在關閉每一項完成的補救工作前重新驗證。
持續威脅暴露管理(CTEM)與傳統漏洞管理有何不同?
漏洞管理(Vulnerability Management)聚焦於以常見漏洞與暴露(CVE)編號識別的軟體弱點。持續威脅暴露管理(CTEM)則涵蓋任何可能讓資料、身分或基礎架構面臨風險的曝險,包括憑證外洩、仿冒網域、錯誤組態與受感染裝置等。
掃描工具產生發現項目,持續威脅暴露管理(CTEM)則透過結構化工作流程,產出已完成補救的曝險。兩者的差異在於探索之後發生了什麼:優先排序納入業務情境、驗證證明實際可利用性,並透過推動處置完成補救。
如果掃描工具產生的報告只是停留在處理佇列中,再增加一套掃描工具也無法解決問題。你需要的是一套能將發現問題推進至完成補救的系統。
克服常見的持續威脅暴露管理(CTEM)導入挑戰
組織在導入持續威脅暴露管理(CTEM)時,通常會遇到可預期的障礙。事先理解這些問題,有助於提前規劃應對方式。
挑戰:補救工作卡在跨團隊協作
資安團隊識別風險,IT 團隊負責補救。雙方的優先順序與急迫性定義不同,導致關鍵漏洞持續卡在處理佇列中。這也是台灣企業既有 WSUS/SCCM 維運與變更窗口中常見的情境,資安與 IT 團隊往往都在等待適當的維護時段。
解決方式是在曝險獲得確認的當下立即進行控制。虛擬補丁(Patchless Protection)能在記憶體層阻擋漏洞利用路徑,不需要立即安裝正式補丁或重新啟動,讓 IT 團隊有時間安排正式補救,同時避免組織持續處於曝險狀態。
挑戰:發現項目數量過於龐大
探索階段會產生數千項發現。若缺乏以實際風險為基礎的優先排序,團隊將不斷進行分類,補救速度卻持續緩慢。
在發現項目進入處理佇列前先降低雜訊。將通用漏洞評分系統(CVSS)、漏洞利用預測評分系統(EPSS)與已知遭利用漏洞(KEV)資料結合資產情境,排除僅存在理論風險的項目。驗證則能再增加一層確認,判斷剩餘漏洞中有哪些確實能在特定環境內遭到利用。
挑戰:無法確認曝險是否已經消失
補丁已完成部署,工單也已關閉,但沒有人確認漏洞是否真的消失。錯誤組態、遺漏的資產或部署失敗,都可能使曝險持續存在。
將重新驗證納入工作流程。每一項已完成補救的漏洞都應重新測試,以確認補救確實有效。Vicarius vRx 會在資產層級確認補救成果,驗證每項漏洞已無法再遭利用。
證明持續威脅暴露管理(CTEM)計畫價值的指標
追蹤能夠證明成果的指標,而不是只衡量活動數量。已完成多少次掃描或建立多少張工單,無法告訴管理層風險是否正在下降。
重要指標
第一優先級(P1)曝險完成補救的比例,可顯示工作流程是否真正關閉關鍵缺口。從發現 P1 曝險到完成補救的天數中位數,可顯示作業流程是否具備足夠速度。驗證後遭到調降的曝險數量,則可證明驗證工作確實節省了補救資源。
範圍內資產已指派負責人的比例,可顯示組織是否具備推動處置的能力。每次循環中的曝險數量趨勢,則能顯示整體風險是否正在下降,而不只是發現更多問題。
應避免的指標
發現項目總數衡量的是數量,而不是價值。數量龐大可能代表範圍界定不佳,或工具產生過多雜訊。掃描次數衡量的是活動,而不是成果。建立的工單數量代表產生了多少工作,並不代表完成了多少工作。
Vicarius 如何支援持續威脅暴露管理(CTEM)導入
Vicarius vRx 透過單一平台涵蓋從探索到補救的流程,與持續威脅暴露管理(CTEM)架構相互對應。資產探索能找出應用程式、作業系統與第三方軟體中的漏洞。
風險導向優先排序(Risk-Based Prioritization)會將通用漏洞評分系統(CVSS)、漏洞利用預測評分系統(EPSS)與已知遭利用漏洞(KEV)訊號,結合資產關鍵性及業務情境排列漏洞。漏洞管理(Vulnerability Management)能力不只涵蓋掃描,也包含自動化補丁管理(Patch Management)、用於自訂補救的腳本引擎(Scripting Engine),以及保護零時差漏洞(Zero-Day)與舊版系統的虛擬補丁(Patchless Protection)。
閉環驗證(Closed-Loop Verification)會確認每一項補救成果,驗證漏洞確實已經消失,而不是假設問題已解決。依原文敘述,這種方法能將平均補救時間(Mean Time to Remediate, MTTR)縮短 60% 至 70%,並減少維持攻擊面持續縮減所需的人工投入。
了解 vRx 如何融入你的持續威脅暴露管理(CTEM)技術架構——申請產品展示。
建立支援持續威脅暴露管理(CTEM)的技術架構
持續威脅暴露管理(CTEM)是一套營運模式,而不是單一產品。然而,合適的工具能加速循環中的每個階段。
探索工具
需安裝代理程式的掃描工具(Agent-Based Scanner),以及透過網路進行遠端檢測的掃描工具(Agentless Scanner),可分別涵蓋不同類型的資產。以軟體物料清單(Software Bill of Materials, SBOM)為基礎的偵測,能找出特徵碼掃描工具遺漏的相依元件漏洞。外部攻擊面管理(External Attack Surface Management, EASM)工具則能識別對外曝露的資產。
優先排序工具
威脅情資(Threat Intelligence)來源會以漏洞利用機率與武器化狀態豐富常見漏洞與暴露(CVE)資料。資產關鍵性評分則為每項資產指派業務價值。風險評分引擎會整合這些輸入資料,產生可採取行動的優先順序。
補救工具
自動化補丁部署(Patch Deployment)負責處理例行更新。腳本引擎(Scripting Engine)將組態變更與自訂補救工作自動化。記憶體層級防護則涵蓋尚無補丁,或無法立即部署補丁時產生的缺口。
下一步:從小範圍開始,證明模式有效,再逐步擴大
導入持續威脅暴露管理(CTEM)不需要歷經多年的轉型。先針對明確領域啟動 90 天試行計畫。定義需要保護的對象、探索現有曝險、依實際風險排列優先順序、驗證可利用性,並推動補救工作直到完成。
完成一次能降低第一優先級(P1)曝險的循環,就能建立擴大導入所需的可信度。後續每次循環都會讓流程更加緊密:範圍界定更精準、探索更準確、優先排序更具依據、驗證更有效率,推動處置也更加可預測。
目標不是只完成一次五階段流程,而是隨時間加快每次循環並提高精準度,以可衡量的方式降低真正影響組織的曝險。
持續威脅暴露管理(CTEM)導入常見問題
CTEM 代表什麼?這套架構由誰提出?
CTEM 代表持續威脅暴露管理(Continuous Threat Exposure Management)。Gartner 提出這套五階段架構,協助組織透過範圍界定、探索、優先排序、驗證與推動處置,有系統地降低資安曝險。與週期性評估不同,持續威脅暴露管理(CTEM)採用持續循環,並隨著環境變化進行調整。
導入持續威脅暴露管理(CTEM)計畫需要多長時間?
一次聚焦特定範圍的試行循環約需 90 天。第 1 至 30 天進行範圍界定;第 31 至 60 天進行探索與優先排序;第 61 至 90 天進行驗證與推動處置。隨著團隊建立流程成熟度並精進工具,後續循環的執行速度會逐步加快。
持續威脅暴露管理(CTEM)與漏洞管理有什麼不同?
漏洞管理(Vulnerability Management)著重於找出軟體弱點。持續威脅暴露管理(CTEM)則著重於補救各種類型的曝險,包括錯誤組態、身分安全弱點與憑證外洩。Vicarius vRx 將漏洞探索、自動化補救、虛擬補丁(Patchless Protection)與閉環驗證(Closed-Loop Verification)整合,協助持續威脅暴露管理(CTEM)確認每一項補救成果。
持續威脅暴露管理(CTEM)的優先排序與通用漏洞評分系統(CVSS)有何不同?
通用漏洞評分系統(CVSS)衡量理論上的嚴重程度。持續威脅暴露管理(CTEM)的優先排序則會將 CVSS 與漏洞利用預測評分系統(EPSS)利用機率、CISA 已知遭利用漏洞(KEV)的實際利用資料、資產關鍵性及業務情境結合。這種方法會找出攻擊者正在鎖定、且存在於最關鍵資產上的漏洞,而不是只依一般嚴重程度排序。
什麼是驗證階段?為什麼它如此重要?
驗證會測試漏洞是否能在特定環境中遭到利用。它能確認補償性控制措施(Compensating Controls)是否如預期運作,以及補救是否已移除曝險。依原文敘述,Vicarius vRx 的驗證能力可減少 95% 的誤判,並讓工程團隊確信補救需求反映的是真實風險。
持續威脅暴露管理(CTEM)能與既有資安工具搭配使用嗎?
可以。持續威脅暴露管理(CTEM)是一套可與現有掃描工具、安全資訊與事件管理(Security Information and Event Management, SIEM)及端點偵測與回應(Endpoint Detection and Response, EDR)工具搭配使用的營運模式。Vicarius vRx 等平台能接收既有工具的訊號,將發現項目標準化並整合至單一處理佇列,再加入補救層,關閉從發現漏洞到完成補救之間的缺口。