創新能發揮多少價值,取決於你擁有多少可視性。當組織快速導入 AI Agent,以自動化工作流程並提升生產力時,資安團隊卻往往被迫以機器般的速度前進,手上卻沒有完整的飛行計畫。AI Agent 具有非確定性的特性,代表 Agent 可能以難以預期的方式與組織系統及資料互動,也因此帶來新的安全風險。
AI Agent 是一種新的特權身分類型,它同時具有人類身分與機器身分的特性,可以自主採取行動,也能代表使用者存取企業敏感系統。保護這類身分,不能只依靠基本的伺服器端設定,而需要 Agentic AI 治理、身分代理,以及能跟上發展速度的 AI 最小權限存取控制。
當 AI Agent 執行任務時,往往會仰賴 Model Context Protocol,以下簡稱 MCP,Server 作為連接企業資料來源與系統的重要橋梁。然而,MCP 缺乏一致的身分驗證與安全控制,而且資安團隊甚至可能根本看不到它們。開發人員可以,也確實會從公開 Registry 下載開源或其他 MCP Server,讓自己的 Agent 存取資料來源。這些未受保護的 MCP,可能因此成為攻擊者鎖定的重要目標。
如果缺乏集中式可視性與受治理的存取控制,CISO 與資安團隊就無法清楚掌握 AI Agent 實際正在存取哪些目標資源,例如資料庫、雲端環境與 SaaS 應用程式。
以下將介紹 Idira™ Secure AI Agents 解決方案擴充後的功能,如何讓這些重要的橋梁不再隱藏於視線之外,協助資安團隊因應內部與外部資料存取控制的挑戰,並強化 MCP Server 的安全。
為什麼 MCP 的基本安全控制還不夠?
許多組織目前仍只依賴 MCP Server 原生內建的安全設定。這些原生控制可以探索 MCP Server 或監控 Agent 活動,但未必能提供企業所需要的可視性、身分脈絡或存取治理能力。原因如下:
- 缺乏原生身分驗證: 實際環境中有大量 MCP Server,例如內部開發工具或社群原型,本身完全沒有內建身分驗證。例如,Bloomberry 的研究發現,38% 的 MCP Server 沒有任何身分驗證機制。
- 身分盲區: 即使 MCP Server 使用原生 OAuth 2.1,也就是許多應用程式用來授予有限資料與系統存取權的標準授權框架,它仍可能只驗證人類使用者所委派的同意。AI Agent 本身對身分與存取管理系統,也就是 IAM,仍然不可見,因此資安團隊更難治理 Agent,也更難將實際操作快速追溯到特定 Agent。
- 長效 Token: 原生 OAuth 2.1 的設定可能讓長效 Access Token 與 Refresh Token 持續保存在 AI Agent 端。如果 Agent 發生記憶體遭入侵或 Prompt Injection,這些常駐 Token 就可能被竊取並遭到濫用。
- 政策碎片化: 採用原生身分驗證時,每一台 MCP Server 都可能自行決定安全 Scope、Token 存續時間與 Audit Log。如果一家企業使用 10 台不同的 MCP Server,資安團隊就被迫管理 10 套彼此完全分離的政策與合規介面。
未受管理的 MCP Server 也可能形成新的風險路徑。它們可能讓 Agent 更容易受到 Prompt Injection 影響,也就是惡意程式碼被注入 Prompt,進而劫持 Agent。此外,也可能涉及 供應鏈攻擊 與憑證竊取,例如下載的 MCP 含有惡意程式碼,用來竊取憑證,或之後透過「rug-pull」式更新重新引入風險。另一項需要關注的風險是 權限提升,權限範圍過大的 Token 可能讓攻擊者直接轉向資料庫與程式碼儲存庫。
在更嚴重的情況下,未受管理的 MCP Server 也可能暴露於 遠端程式碼執行,RCE 的風險,被滲透的 MCP Server 可能成為對本機發動 RCE 攻擊的入口,也可能讓遭入侵的 Agent 擷取敏感資料。
簡單來說,差異就在於控制。例如,原生 MCP 安全機制往往會讓可視性、身分驗證與存取決策分散在個別 Server 上;Secure AI Agents 則透過以身分為核心的平台方法,協助集中這些控制。
如果無法清楚掌握哪個 AI Agent 代表哪位使用者、具有哪些權限,以及對哪些資源採取了哪些行動,資安團隊可能很難安全限制 Agent 的存取,也難以控制 Agent 能透過 MCP Server 執行哪些特定工具。
如何透過身分導向方法保護 MCP Server
MCP Server 是 AI 模型與 Agent 存取外部資料來源及工具時的重要橋梁。在這類情境中,Secure AI Agents 位於 AI Agent 與遠端 MCP Server 之間。
現在,Secure AI Agents 解決方案可以擔任 MCP 的授權伺服器。Agent 不需要直接持有存取 MCP 所需的憑證,Agent 的通訊會先經過 Secure AI Agents,由平台扮演 Agent Identity Broker,再安全地將請求代理至目標 MCP Server。
這改變了控制點。資安團隊可以從逐台 Server 管理分散的 MCP 存取,轉變為將集中式身分安全控制套用到 Agent 活動上。
例如,當 Agent 完成註冊,並代表使用者透過 OAuth 2.1 向 Identity Broker 驗證身分後,Secure AI Agents 可以協助集中授權,而不是讓存取決策持續分散在個別 MCP Server 上。
將 MCP 活動導向 Identity Broker,可以協助組織在非確定性的 AI 環境中套用確定性的控制,讓敏感資料的存取維持在受治理且可稽核的狀態。
全新擴充功能進一步強化 MCP 安全
Secure AI Agents 可協助資安團隊為 Agentic AI 建立秩序,從單一解決方案探索 Agent、治理 MCP 存取、監控活動,並執行身分安全控制。以下說明它如何提供團隊安全創新所需要的防護機制。
1. 透過集中式清冊與探索,看見更多資訊
要管理 AI 快速擴張,包括 Shadow AI Agent,以及隱藏與未受管理的 MCP Server,第一步就是先知道環境中存在什麼。Secure AI Agents 提供企業內 AI Agent 的統一視圖,不論這些 Agent 是建置在 AWS、Azure、Copilot 或 Claude 上。
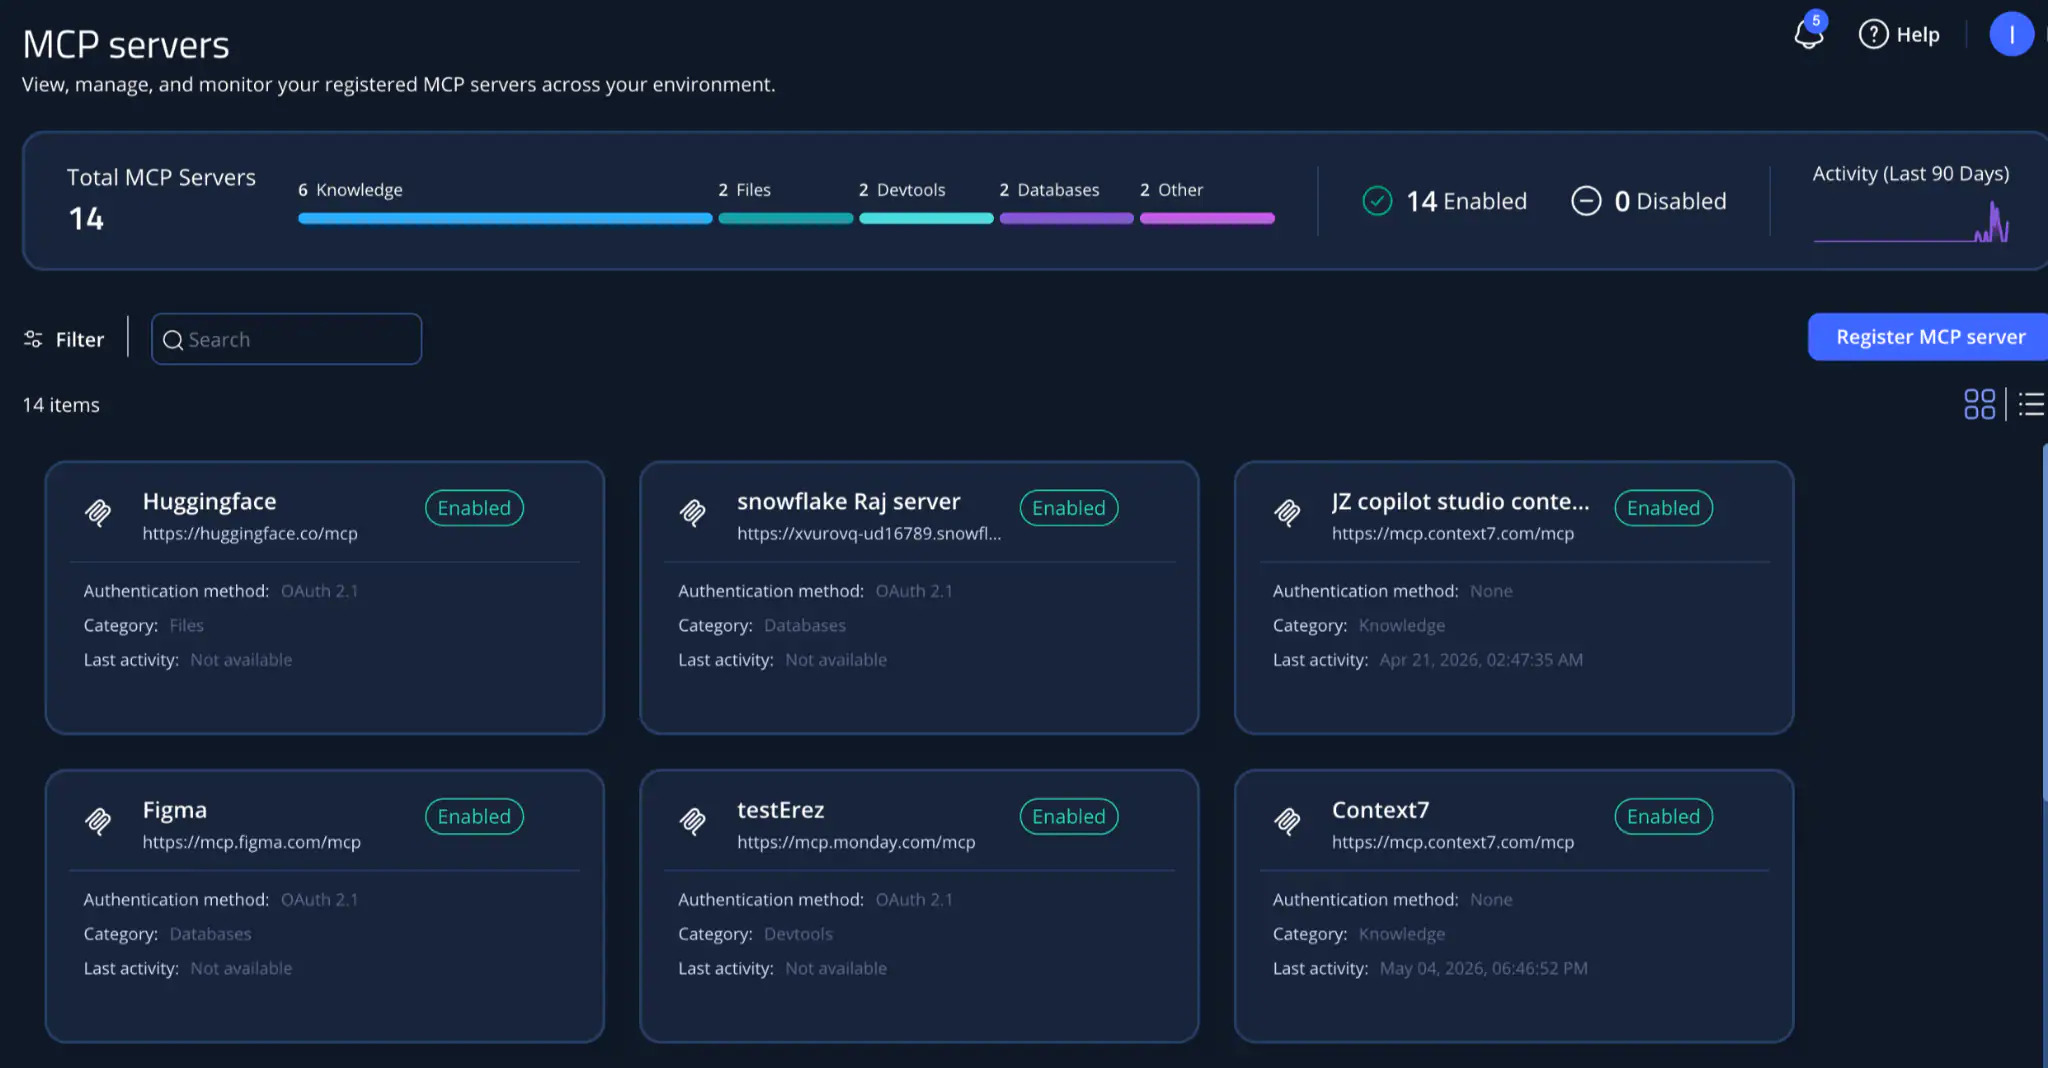
組織現在可以建立遠端 MCP Server 清冊,查看目前正在使用哪些 MCP Server、它們最後一次通訊的時間,並辨識哪些 AI Agent 正等待連線,或尚未設定負責人。
這種可視性也能協助資安團隊成為創新的推動者,建立一份經核准的 MCP Server 清單,讓開發人員知道哪些 MCP 可以安全地提供給 Agent 存取。
MCP Server 儀表板可用來查看、管理並監控整體環境中已註冊的 MCP Server。
2. 透過深度稽核與工作階段監控追蹤 AI Agent
當所有流量都透過 Secure AI Agents 傳遞後,資安團隊可以取得更強的 Agent 活動追溯能力。系統的設計會為每一次互動產生詳盡的稽核軌跡,協助團隊了解 AI Agent 存取了哪一台 MCP Server,以及 AI Agent 實際呼叫了哪些工具或執行哪些動作。
當 Agent 出現非預期行為時,這可以提供資安團隊所需的可視性,協助團隊更快速地調查與回應。
3. 透過受治理的 MCP 存取來控制連線
Secure AI Agents 的核心設計理念之一,是讓開發人員,也就是 Builder,能持續發揮創新能力,同時不犧牲安全。
現在,Builder 可以,而且必須主動註冊新的遠端 MCP Server,才能與 Agent 整合。為了落實嚴格治理,完成 MCP Server 註冊後,系統會先將其設為「停用」狀態。接著必須由資安管理者進行審查,並明確將允許使用的 MCP 標記為「啟用」,AI Agent 才能與它建立連線。
這種做法建立了一套 Human-in-the-loop 的人工核准流程,協助資安團隊維持控制,同時也讓開發人員擁有一條清楚的導入路徑。
4. 透過不受雲端與 Agent 限制的設計,讓 Agent 在任何環境運作
此解決方案的設計具備高度彈性,可以因應持續演進的 AI 環境。無論資安團隊使用 Google、Microsoft 或自行開發的解決方案,Secure AI Agents 都支援不同類型的 AI Agent 連接任何遠端 MCP。隨著 Agentic AI 的採用範圍持續擴大,這能協助組織套用一致的身分安全控制。
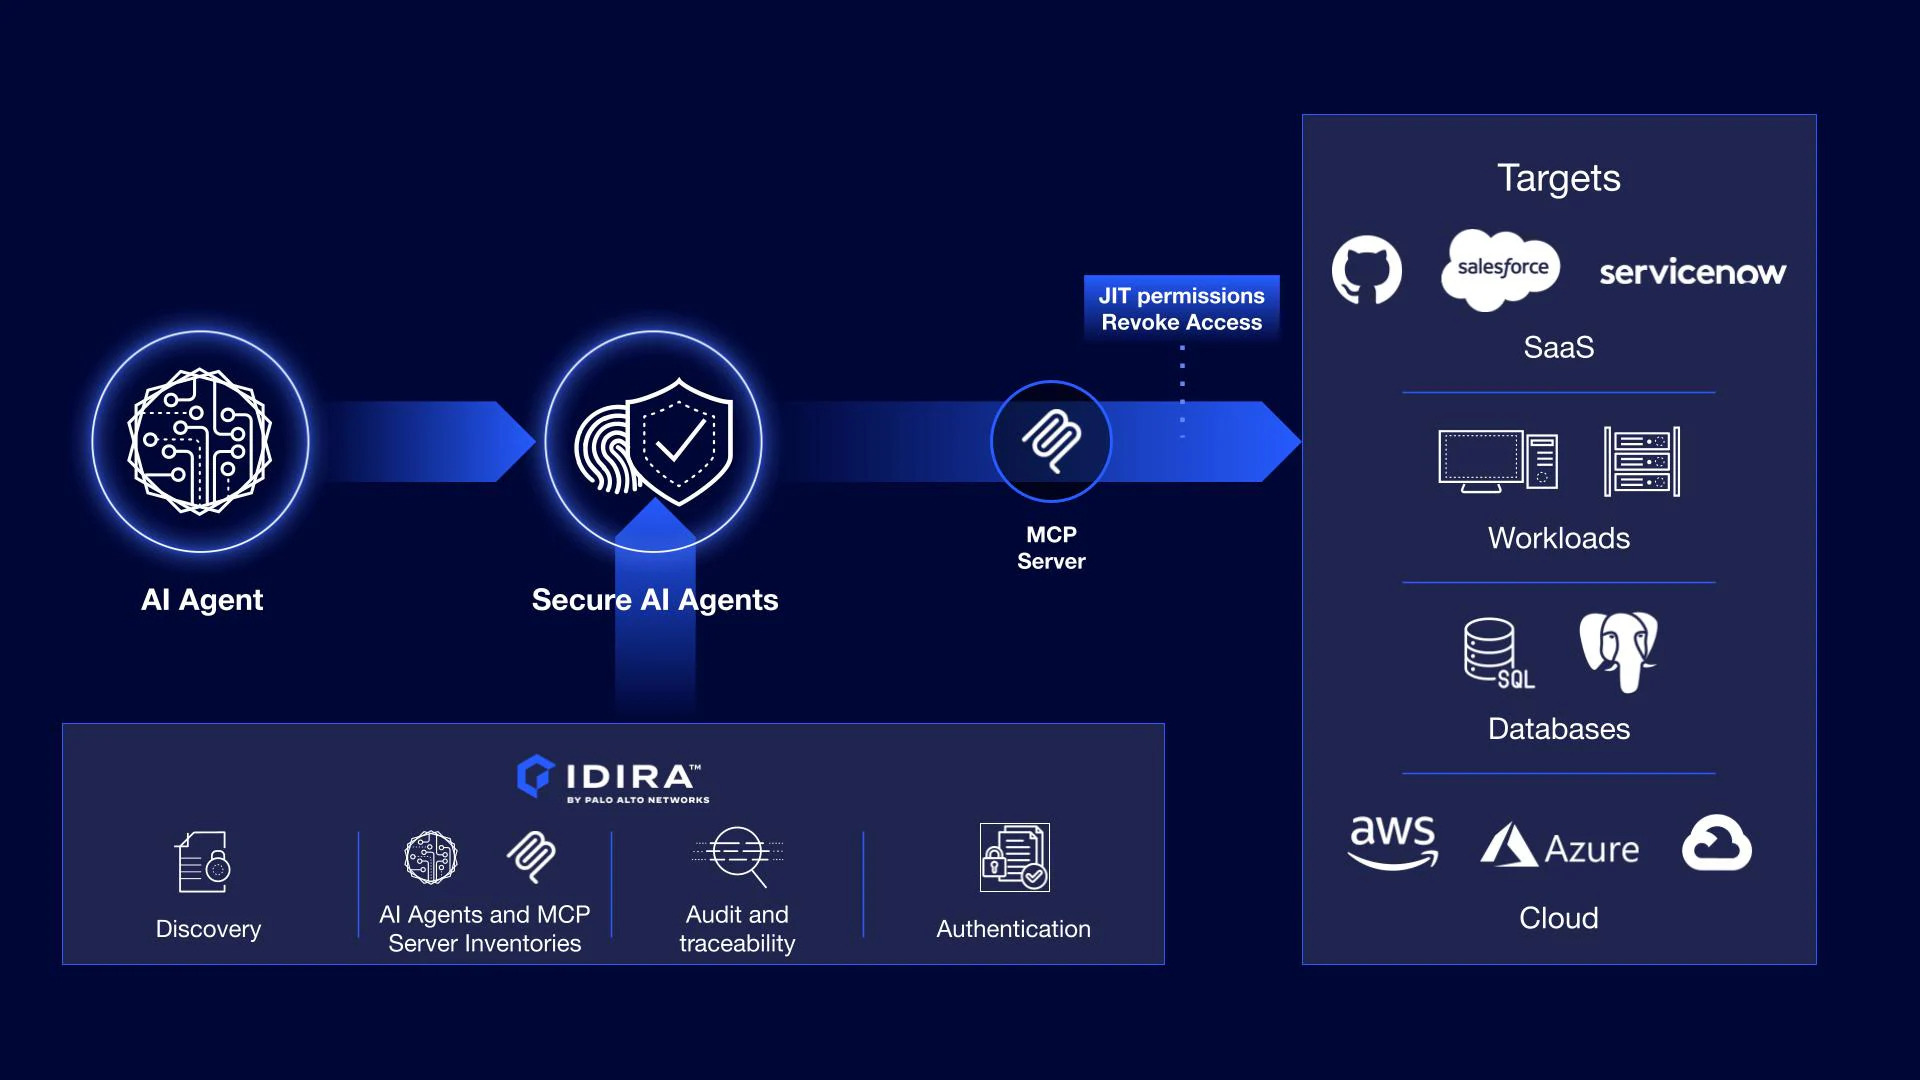
Secure AI Agents 提供可視性,並協助建立存取控制。
安全地推進 Agentic AI
AI Agent 是一種快速崛起且功能強大的新型身分,可以代表使用者採取行動,也可以自主運作。
Secure AI Agents 可協助企業套用強化的身分安全控制,例如 JIT 即時權限與嚴格的最小權限原則,將原本可能形成的安全盲區,轉變為更容易管理且可稽核的環境。這讓企業可以更有信心地發揮 AI Agent 的能力,同時不失去對最敏感資料的控制。
這些功能目前已開放給 Secure AI Agents 解決方案的客戶與 Design Partner 使用。想實際看看如何運作?歡迎參加 Webinar:Extend Agentic Identity Security to any MCP Server。
希望進一步針對自身需求討論?與專家聯繫。
FAQ
Q1:MCP Server 主要有哪些安全風險?
主要風險包括缺乏原生身分驗證、身分盲區、長效 Token、政策碎片化,以及 Prompt Injection、憑證竊取與權限提升等威脅。如果缺乏集中式治理,資安團隊可能無法掌握哪些 Agent 正在存取哪些系統、具有哪些權限,或是代表哪些使用者執行操作。
Q2:Secure AI Agents 如何提升 MCP 安全性?
Secure AI Agents 的設計是作為 AI Agent 與 MCP Server 之間的控制點。例如,不讓 Agent 直接持有 MCP 憑證,而是由 Secure AI Agents 代理請求、集中授權、支援更強的稽核能力,並協助資安團隊執行存取政策。
Q3:Secure AI Agents 是否能支援不同的雲端與 Agent 環境?
可以。Secure AI Agents 的設計可支援不同類型的 AI Agent 與遠端 MCP Server,包括 AWS、Azure、Copilot、Claude,以及自行開發的解決方案。