部落格來源網址:The New AI Arms Race Starts Before the Attack
新一波 AI 軍備競賽,在攻擊發生前就已開始
人工智慧正在形成一個企業必須保護的新 Attack Surface(攻擊面)。而多股力量彼此碰撞,也讓這個攻擊面變得更加複雜:
外部 AI 威脅(External AI Threats): 攻擊者正在利用 AI 提高攻擊速度、攻擊量,以及攻擊內容的個人化程度。
內部 AI 風險(Internal AI Risk): AI 的採用正在帶來新的曝險、連線關係與資料外洩風險,而這些變化的速度,已快到許多資安團隊難以及時治理相關風險。
如果企業面對這兩項發展,只是在可疑活動開始後產生更多 Alert,防禦方將陷入一場無法長期勝出的競賽。因此,新一波 AI 軍備競賽其實早在攻擊發生之前就已開始,企業需要具備 AI Visibility、Control,以及運用 AI 縮減 Attack Surface 的能力。
AI 生成惡意程式成長得有多快?
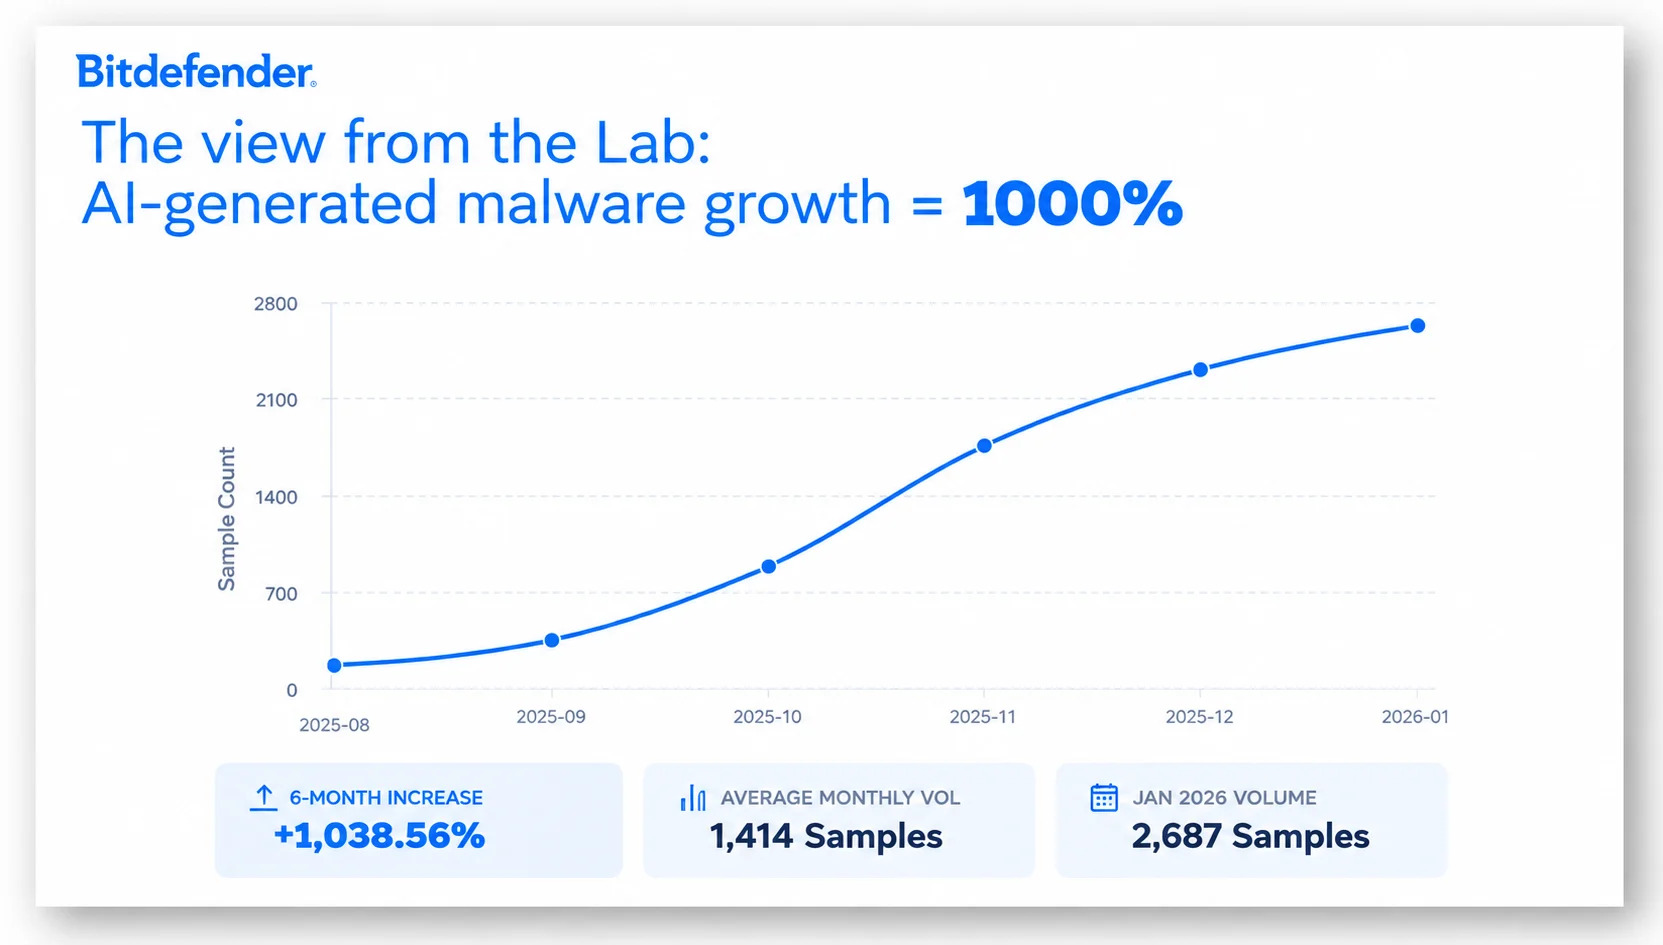
談到 AI 生成惡意程式,其成長趨勢正持續快速上升。
從 2025 年 8 月到 2026 年 1 月,Bitdefender Labs 追蹤到 AI 生成惡意程式樣本增加超過 1,000%。這是一個早期警訊,顯示攻擊者正在快速測試如何利用 AI 建立、修改並大規模擴展惡意程式碼。
資安團隊目前正在遇到哪些 AI 輔助網路攻擊?
根據 Bitdefender《2026 Cybersecurity Assessment》針對 1,200 名 IT 與資安專業人員進行的調查,59% 表示其組織曾遭遇他們認為涉及 AI 的 Social Engineering 攻擊,另有 56% 表示曾遭遇 AI 生成惡意程式所發動的攻擊。
更值得注意的是,70% 的受訪者表示,他們正看到由 AI 工具協助、且複雜程度持續提高的 Phishing 攻擊。
因此,53% 的受訪者認為,AI 對攻擊者帶來的幫助比對防禦方更多。
AI 輔助攻擊帶來的一項重大挑戰是什麼?
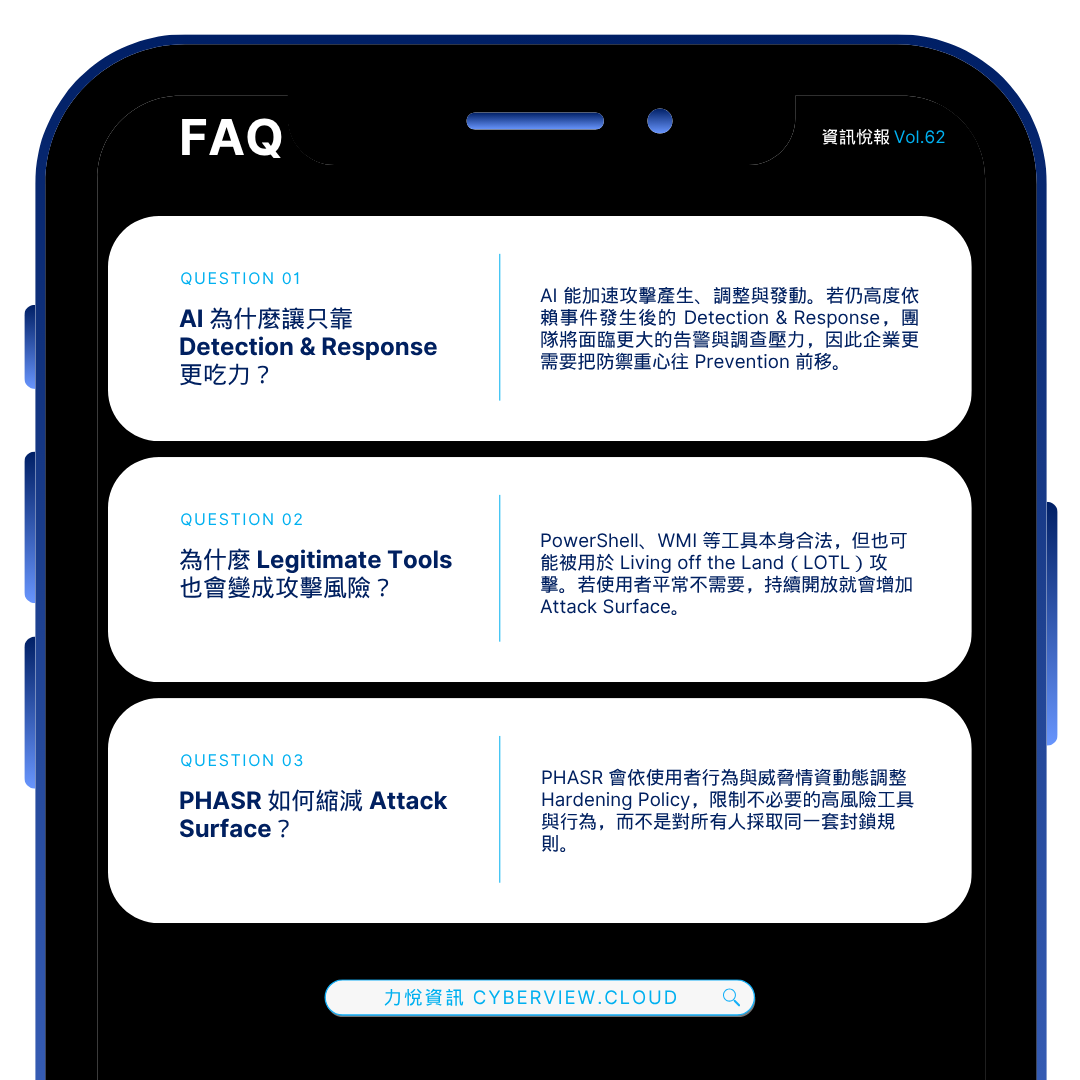
核心問題不只是防禦方能否偵測這些攻擊,更在於當攻擊能以機器速度產生、調整並發動時,企業是否還能繼續如此高度依賴 Detection & Response。
AI 如何從企業內部擴大 Attack Surface?
AI 工具的採用速度已經超前治理速度。資安團隊如今必須對一個可能連看都看不清楚、更難以持續一致控管的 Attack Surface 負責。
員工正在使用各式各樣的公開 AI 服務。許多原本已獲核准的工具,如今也開始加入 AI 功能。開發人員則透過 API,將模型與企業系統及資料連接起來。此外,也不能忽略一般使用者可能正在與 AI 分享的各種敏感資訊。
數據顯示,IT 與資安團隊正在面臨這項挑戰:Cybersecurity Assessment 發現,44.8% 的 IT 與資安專業人員對組織內部的 AI 使用情況只有部分可視性。而談到 2026 年的優先事項,根據這項研究,排名第一的是「建立全面性的內部 AI Governance」。
為什麼企業正在轉向 Prevention?
新一波 AI 軍備競賽需要重新平衡資安工作的優先順序,並將重心轉向 Prevention。Prevention-first 策略不再只問:「我們可以多快偵測到這次攻擊?」而是進一步問:「在 Threat Actor 採取行動之前,我們可以先移除多少攻擊機會?」
Detection & Response 仍然提供至關重要的安全網。Prevention 則能降低這張安全網真正必須接住威脅的頻率,同時降低攻擊造成實質損害的可能性。
內部 AI Visibility 是起點
從內部 AI 風險來看,Prevention 必須從 Visibility 開始。企業無法縮減一個自己根本看不見的 Attack Surface。
資安與 IT 團隊需要了解目前正在使用哪些 AI 服務、這些服務可以接觸哪些資料與系統,以及哪些使用行為帶來最高風險。如此一來,團隊就能依風險排定 Governance 優先順序,而不是採取員工可能設法繞過的全面性限制。
這也能讓企業運用目前可能已經具備的 Control。
Web Access Policy 可以處理高風險服務。Hardening Policy 可以減少容易遭利用的組態與不必要功能。Web Filtering 則可以限制對公開雲端模型及 Shadow AI 的存取。
目標不應該是阻止 AI 的採用,而是讓 AI 的採用變得可視、有明確規劃,而且更加安全,同時避免再建立另一套彼此孤立的資安計畫,增加更多工具、Console 與維運複雜度。
防禦方如何運用 AI 強化 Cyber Defense?
企業必須將 AI 納入現代化 Security Operations Center(SOC),或選擇在 SOC 中運用 AI 的 MDR 服務供應商。AI 能協助團隊分析 Signal、加速 Investigation、自動化重複性工作並更快速回應事件。隨著威脅速度持續加快、數量持續增加,這些能力也會變得愈來愈重要。
然而,AI 軍備競賽不會只靠建立更快速的 Detection 就能勝出。企業也必須運用 AI 驅動的工具來縮減 Attack Surface,並為每位使用者建立專屬的安全設定。
防禦方必須在 Incident 發生之前就運用 Intelligence:找出 Exposure、降低 Privilege、強化環境、治理 AI 使用方式,並持續移除潛在的 Attack Path。如此一來,企業才能改變攻防局勢,不再只是競相圍堵每一次 AI 輔助攻擊,而是從一開始就剝奪更多攻擊成功的機會。
延伸解法|PHASR 如何因應 AI 加速攻擊?
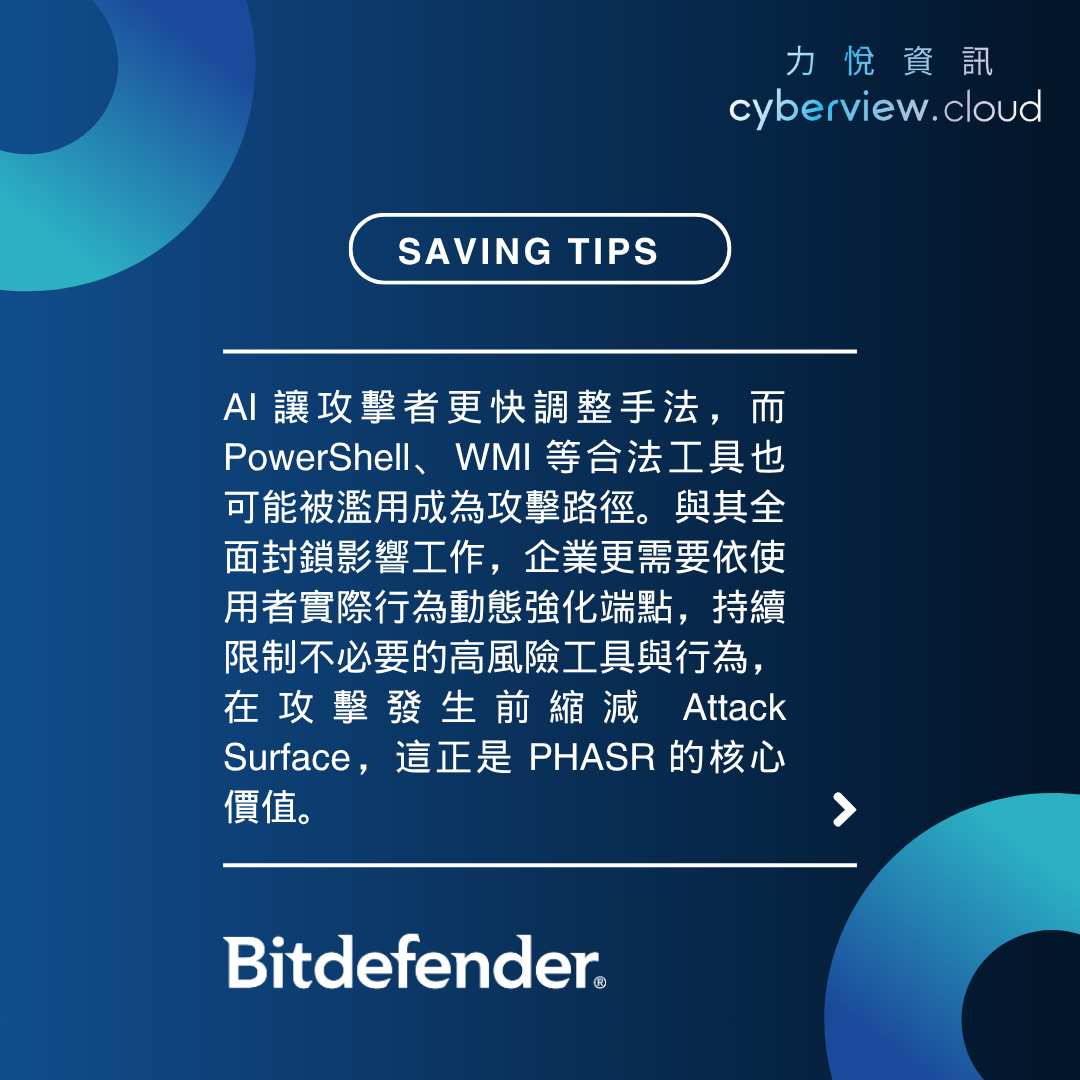
當 AI 讓攻擊產生、調整與發動得更快,企業不能只依賴事後 Detection。Bitdefender GravityZone PHASR 會依使用者行為動態調整 Hardening,限制不必要的高風險工具與 Attack Path,從攻擊發生前縮減 Attack Surface。
最新 GravityZone 6.77 更支援 PHASR for AI Agents,可將 AI Agent 與端點使用者分開控管;即使 Agent 需要 PowerShell,也不必同步放大人員權限。Autopilot 也新增人工覆寫機制,讓管理員可在必要時暫時調整限制,同時保留 PHASR 的自動化強化能力。
PHASR 關鍵亮點
- 事前縮減 Attack Surface
- AI Agent 與人員權限分流
- 動態 Hardening,降低 LOTL 攻擊機會