部落格來源: Securing Machine and Agentic Identities: The Next Frontier of Modern PAM
如今,機器身分的數量已是人員身分的 109 倍,而且差距仍在擴大。
DevOps 流水線、雲端工作負載,以及 AI Agent 的快速普及,正使非人類身分成為資安領域成長最快的攻擊面。依原文引述,目前已有 99% 的組織使用 AI Agent。
我們在上一篇文章談到,企業中的每個身分都可能擁有特權。現代特權存取管理(PAM)必須將權限控管延伸至員工、端點、雲端基礎架構與 AI Agent。保護人員存取仍然重要,但企業的運作重心已經轉移。
在 Unit 42 近期處理的事件應變調查中,近 90% 的案件與身分安全弱點有實質關聯。攻擊者不再只是突破防線進入系統,也會利用竊得的機器憑證登入、濫用常駐權限,再沿著隱蔽的存取路徑橫向移動。
Unit 42 近期的一項調查顯示,這類風險擴散得有多快:攻擊者利用先進 AI Agent,在不到 10 小時內穿行企業網路。我們的應對速度也必須跟上。
要阻止以機器速度發動的攻擊,身分安全就不能只圍繞人員作業流程設計,而必須透過單一平台發現、控制並治理機器與 AI Agent 身分。
非人類身分需要新的管理模式
過去,組織並未充分關注機器與 Agent,也就是所謂的非人類身分。它們在幕後運作,規模與速度都和員工身分截然不同。
早期的主要風險,是寫死在程式中的機密資訊外洩,以及人工流程造成的設定錯誤。隨著雲端與 SaaS 加速普及,短暫存在的容器和工作負載可能在數秒內啟動、終止,各平台採用的驗證方式又不相同。結果是保管庫越建越多、工具各自為政:密碼、API 金鑰、權杖及各類機密資訊,散落在雲端保管庫、CI/CD 流水線、設定檔與應用程式碼中。多年來,組織持續以人工方式和分散工具勉強因應,卻沒有建立穩固的機器身分基礎,風險因此不斷累積。
如今,企業又將 AI Agent 加入這個已經混亂的環境。Agent 擁有較高權限,行為路徑也未必能事先預測,不僅放大既有風險,也帶來新的風險。
機器與 AI Agent 身分大量增加,讓權限控管缺口持續擴大。企業需要以穩固的機器及 Agent 身分基礎,建立新的管理模式。
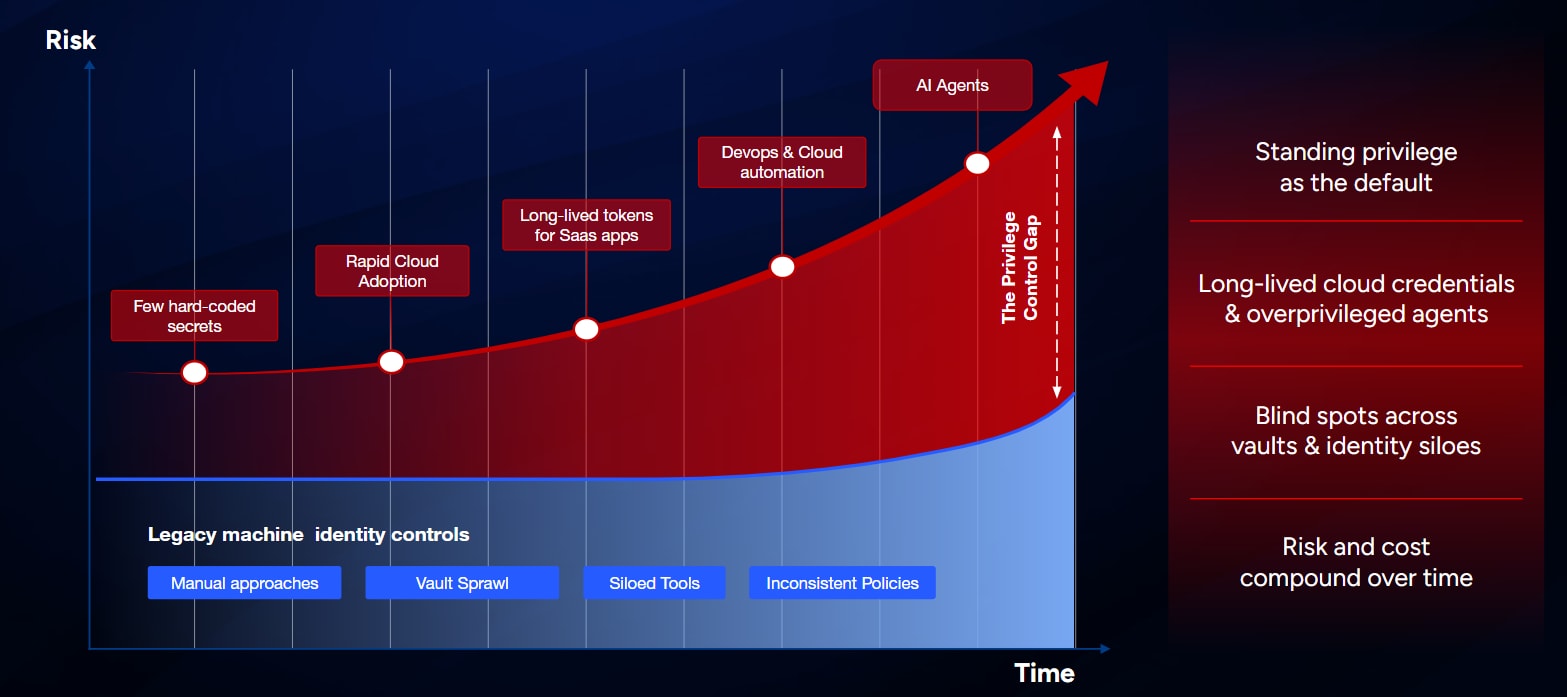
圖說:既有的機器身分控管方式逐漸失效,風險也隨時間持續累積。
根本挑戰可歸納為三個 V:數量、種類與速度。
- 數量(Volume):機器身分的數量遠超過人員身分。動態工作負載與自主 AI Agent 的新增成本相對低,使兩者的數量差距每天都可能擴大。
- 種類(Variety):在混合雲、多雲及跨世代的企業環境中,非人類實體使用的存取憑證種類繁多,包括 API 金鑰、OAuth 權杖、JSON 權杖、SSH 金鑰、資料庫憑證與 SSL 憑證。
- 速度(Velocity):工作負載與 AI Agent 以機器速度運作,可能在數秒內擴增或縮減。安全控管必須動態調整,同時避免拖慢開發與業務運作。
把人員 SSO 直接延伸到 Agent 的盲點
組織急著導入 AI Agent 時,身分安全團隊往往立刻接到「讓 Agent 能夠存取」的要求,即使組織尚未釐清整體機器身分策略也是如此。
AI Agent 的行為可能像人,但必須以機器工作負載的方式保護。
由於 AI Agent 的行為看似接近人員,組織容易將 Agent 歸入員工身分管理範圍,把單一登入(SSO)等能力直接延伸給 Agent。
這種做法有問題。SSO 原本是為了解決人員身分的存取需求,讓員工不必記住多組密碼,也能順暢使用各項應用程式。但 Agent 以機器速度運作,也可能產生幻覺。將為人員設計的身分與存取管理(IAM)思維直接套用到 Agent,本身就帶有風險。
AI Agent 的行為可能像人,但必須以機器工作負載的方式保護。
更合適的出發點,是將 AI Agent 視為機器身分的下一個發展階段。它們更接近雲原生工作負載,能依需求啟動與終止,其運作規模及速度,也超出以人員為中心的 IAM 系統原本要處理的範圍。
呼應 Gartner 指引:將 AI Agent 視為工作負載
Gartner 在 2026 年 6 月的研究《IAM for AI Agents: A One-Size-Fits-All Strategy Is Guaranteed to Fail》中指出,若將 AI Agent 視為全新且類似人員的使用者族群,組織容易陷入分析癱瘓。Gartner 建議採用工作負載的觀點,把 AI Agent 視為工作負載,藉此運用既有的 IAM 工具、標準及安全控管。第一步是透過 SPIFFE,為每個 AI Agent 指派專屬的工作負載身分。
為 AI Agent 指派工作負載身分後,組織便有機會運用既有的機密資訊管理、端點防護及即時特權存取管理(JIT PAM)投資,治理 Agent 暫時使用人員身分的情況。
此外,Gartner 建議組織採用已經成熟的 OAuth 2.0 架構,讓人員能將存取權委派給 Agent 與工作負載,而不必從頭建立另一套機制。
Idira 如何處理機器與 AI Agent 身分
呼應 Gartner 的指引,Idira 身分安全平台將 AI Agent 當作自主運作的工作負載來管理。這種整合方式,把組織已在使用的機器身分與機密資訊管理能力,延伸到 AI Agent 安全。
這與以人員為中心的 IAM 供應商做法有根本差異。其設計考量的是未來可能有數百萬個 Agent 與其他機器工作負載並存,並在多個信任網域之間建立聯邦關係。Idira 在單一整合平台中支援標準協定,包括用於驗證的 SPIFFE,以及用於授權的 OAuth 2.0,讓 Agent 與工作負載能運用企業環境中的機密資訊、API 金鑰及其他機器憑證。
從機器身分基礎做起
Idira 的方法,是提供穩固的機器身分基礎,讓組織在擴大 Agent 與機器工作負載使用規模時,仍能維持安全,而不是只將員工 SSO 延伸給 Agent。
這個基礎不僅為每個工作負載與 Agent 提供符合標準、可透過密碼學驗證的身分,也建立必要的底層機制,讓任何工作負載都能跨環境存取所需的目標資源。
無論是混合環境、多雲,或橫跨新舊系統的企業架構,都不應成為阻礙。企業應能持續開發與調整,不必為每個目標資源反覆煩惱該使用哪種存取方式,也不必擔心意料之外的 Agent 取得關鍵業務資產的權限。
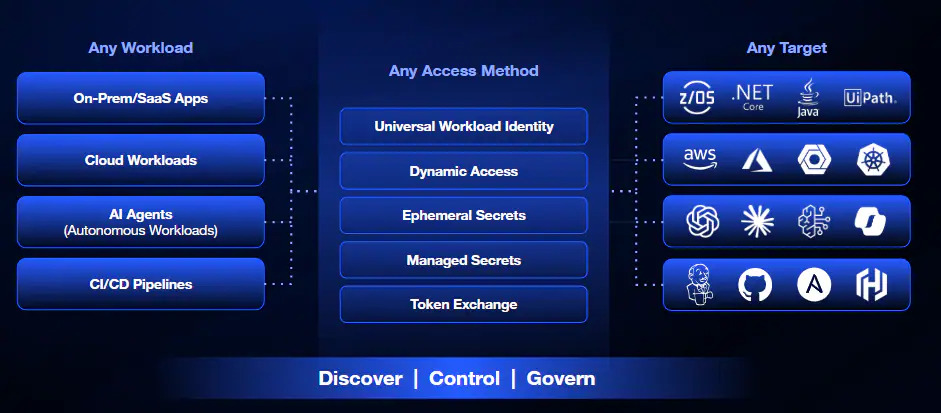
圖說:可隨規模擴充的機器與 Agent 身分基礎。
這種以共同基礎管理 Agent 的做法,也能避免企業為 AI Agent 再建立一個與其他機器工作負載分離的新孤島。
為行為路徑難以預測的工作負載建立新的 Agent 控管能力
AI Agent 能推理、做決策,並透過未必能事先預測的路徑完成目標;這是它們與其他機器工作負載的差異。
機器身分是基礎,Agent 控管則是下一層。兩者結合,才能將安全與權限控管延伸至這些行為路徑不固定的執行者,同時避免形成新的管理孤島。
這個領域的主要創新包括:
- 統一的 Agent 與 MCP 登錄機制
- Agent 身分代理
- 嚴謹的存取政策
- 短效權杖
- 明確區分 Agent 與人員的稽核紀錄
- Agent 活動關聯圖
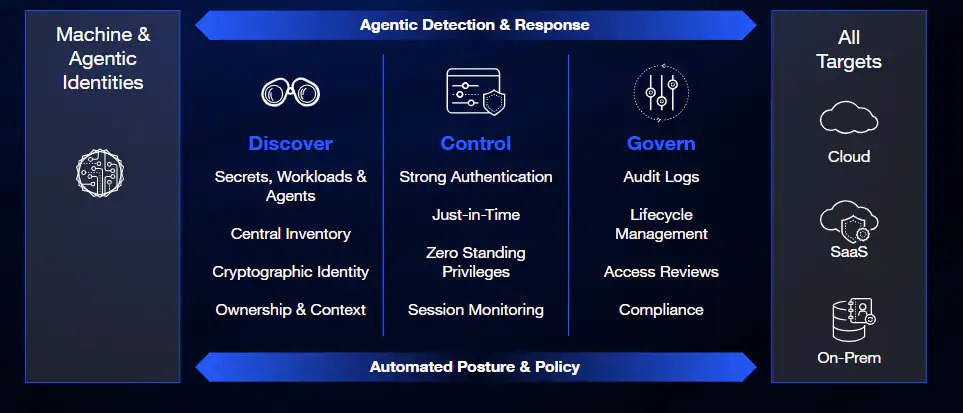 圖說:Idira 針對機器與 AI Agent 身分所建立的發現、控制與治理框架。
我們仍在這個快速演進的領域開發更多新能力,未來幾個月將陸續公布。
發現、控制並治理每個身分
Idira 將非人類身分安全整合為單一管理框架,涵蓋三大支柱:
- 發現:在混合雲及多雲環境中,自動找出機密資訊、雲端保管庫、機器工作負載與 AI Agent,並將這些實體納入中央登錄機制,補齊負責人、存取權限及風險狀態等資訊。
- 控制:透過 Idira Agent Identity Broker,落實強式驗證、零常駐特權(ZSP),以及依任務即時授予的存取權限;同時管理代理他人執行任務時的權限委派流程,將 Agent 行為與人員使用者的工作階段區分開來。
- 治理:透過詳細的稽核紀錄、區分人員與 Agent 行為、自動化權限審查,以及從啟用到停用的完整生命週期治理,持續符合合規要求。
Idira Activity Insights 呈現 AI Agent 如何代表人員與工具互動。
為在整個 AI 生命週期提供完整防護,Idira 的 Agent 身分能力以 AI Identity Security 模組的形式,原生整合至 Prisma AIRS 3.0。搭配 AI Gateway 的執行階段控管,組織便能在維持企業安全的同時擴大 AI 創新應用。相關資訊將於後續公布。
以機器速度保護非人類身分
保護由 AI 驅動的企業,需要一套以身分為核心、能以機器速度運作的控制架構。Idira 整合人員、機器與 Agent 身分防護,協助組織消除常駐權限風險、保護關鍵機密資訊,並更有信心地部署自主運作的 Agent 流程。
想了解實際運作方式嗎?歡迎預約 Idira Machine and Agentic Identity Security 的客製化展示。
常見問題
SPIFFE 如何支援 AI Agent 身分安全?
SPIFFE 為工作負載核發可透過密碼學驗證的短效身分。將 AI Agent 視為 SPIFFE 架構下的工作負載,有助於在多雲環境中實現機密資訊自動化管理與細緻的存取治理。
機器身分與 AI Agent 身分有什麼差別?
機器身分是指靜態應用程式與容器使用的非人類憑證,例如 API 金鑰、憑證及服務帳號。AI Agent 身分則代表能自主做出決策、連續呼叫工具完成多步驟任務的 AI Agent,因此需要依即時任務控管存取權限。
Idira 如何與 Prisma AIRS 3.0 整合?
Idira 擔任其 AI Identity Security 控制層,管理身分治理、代理他人執行任務時的權限委派流程,以及機密資訊。Prisma AIRS 則涵蓋 AI 生命週期的端到端安全,保護從開發到部署階段的 AI Agent、應用程式、模型與資料。