我們怎麼看 2026 年 Gartner® 特權存取管理關鍵能力:特權隨職責而生
在我們看來,Gartner 已將具時效限制的特權列為特權存取管理(PAM)的核心要求。即時授權(Just-in-Time,JIT)佈建,也就是以具時效限制的憑證取代常駐特權,如今已成為必要能力。此外,PAM 現在也必須為機器身分(包括 AI Agent)提供暫時性特權存取的代理控管機制。
隨著前沿 AI 技術改變資安攻擊面,這是相當自然的演進。我們的威脅情報、事件應變與資安顧問團隊 Unit 42 發現,在其調查的資安事件中,身分安全弱點在近 90% 的案件中都扮演了實質角色。我們針對前沿 AI 的研究也發現,幾乎所有接受評估的 AI 模型,都能找出真實存在的安全漏洞。
核心重點:2026 年 Gartner PAM 關鍵能力有哪些新變化?
- 透過具時效限制憑證實現 JIT 即時授權佈建,如今已成為必要能力。
- PAM 供應商必須保護 AI Agent 身分安全。
- Gartner 評估四大應用領域:特權帳號與工作階段管理(PASM)、特權提升與委派管理(PEDM)、遠端特權存取管理(RPAM),以及機器身分特權管理(PAM for Machines)。
- 在機器身分特權管理的評分中,帳號探索與威脅偵測的權重有所提高。
- Gartner 特別指出:「模型上下文協定(MCP)的快速普及,推動市場出現重大轉變。部分 PAM 供應商開始推出原生 MCP Gateway,在不干擾 AI Agent 自動化運作的情況下,防止 AI Agent 對企業敏感目標執行未經授權的操作。」¹
單靠修補程式已經跟不上威脅變化。一般修補程式的部署,業界平均仍需要 55 天才能完成。身分安全是維持企業正常運作與生產力的基礎控制,也是攻擊者取得初始存取權限後的最後一道防線。正如 Amy Blackshaw 在《You Do Not Have Three Years》一文中所寫,身分安全決定了「任何身分擁有多少特權、特權持續多久,以及能以多快的速度撤銷」。
本文將深入介紹 Gartner 最新《2026 年特權存取管理關鍵能力》報告所強調的四大應用領域,以及 Palo Alto Networks 如何透過 Idira Identity Security Platform 因應這些需求。
特權帳號與工作階段管理:結合憑證保管與零常駐特權
每家企業都有內建且持續啟用的帳號,而這些帳號需要透過安全保管庫加以保護。網域與本機管理員、root 與緊急存取帳號(break-glass)、與既有應用程式綁定的服務帳號、網路設備帳號,以及資料庫管理員,仍是攻擊者優先鎖定的目標。然而,若將這些內建帳號與憑證改為暫時性存取模式,可能導致既有系統無法正常運作。在我們看來,Gartner 將保護這類帳號定位為「PAM 的基礎應用領域」。²
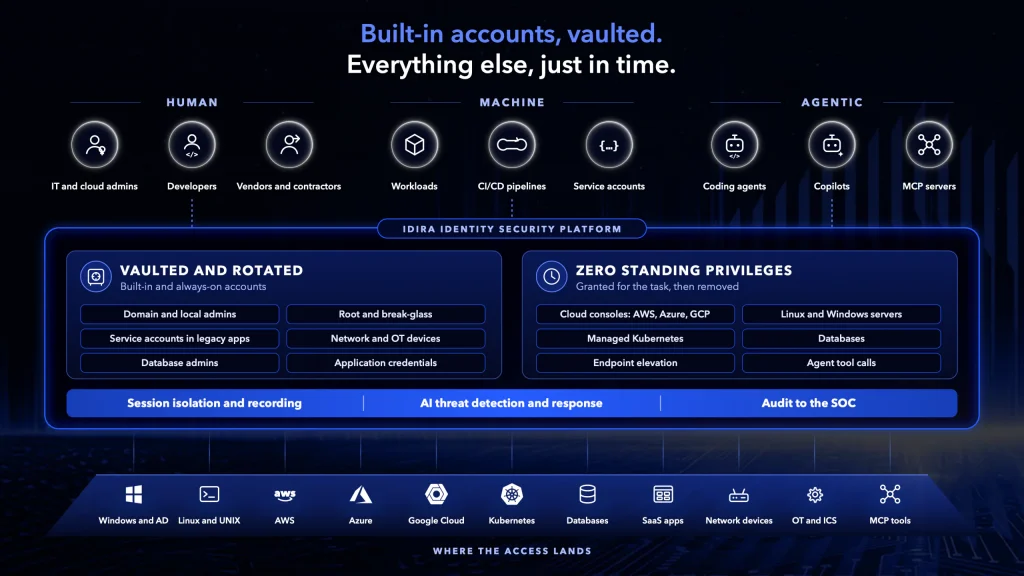
Idira 將內建帳號的憑證集中保管並輪替,其他存取需求則採用 JIT 即時授權,落實零常駐特權。兩種存取模式皆涵蓋工作階段隔離、威脅偵測及稽核。
Gartner 現在建議企業優先考慮「透過 JIT 存取落實零常駐特權(Zero Standing Privileges,ZSP)的平台,讓臨時性憑證或角色僅在執行任務所需的時間內動態建立,並在任務完成後立即銷毀」。³ 我們的《2026 年身分安全現況報告》發現,平均僅有 39% 的特權存取透過 JIT 或 ZSP 方式管理。
Gartner 評估項目:「帳號憑證保管、憑證借出與歸還、工作階段管理、特權任務自動化、憑證輪替,以及 JIT PAM 方法。」⁴
Gartner 現在建議企業優先考慮「透過 JIT 存取落實 ZSP 的平台,讓臨時性憑證或角色僅在執行任務所需的時間內動態建立,並在任務完成後立即銷毀」。
Idira 透過單一平台,同時管理常駐與暫時性的特權存取。針對內建帳號,Idira 會將憑證存入安全保管庫、執行輪替、更新依賴這些憑證的帳號與服務,並隔離及錄製每個工作階段。對於其他存取需求,Idira 則透過 ZSP 提供授權,包括為基礎設施建立暫時性使用者、為安全殼層協定(SSH)核發短效憑證,以及為雲端存取建立具時效限制的暫時性角色。管理員仍可沿用原本的 RDP、SSH 用戶端及命令列工具。導入零常駐特權不會改變他們既有的工作方式。
我們在受管 Kubernetes 環境推動 ZSP 的工作,也展現了這項能力未來的發展方向。開發人員、CI/CD 流水線及 AI Agent,可以依據特定任務需求,取得 Amazon EKS、Azure AKS 與 Google GKE 的叢集存取權限,不必使用靜態金鑰或永久角色。
特權提升與委派管理:在 AI Agent 端點落實最小權限
如今,在員工筆電上執行的 AI Agent,會沿用使用者本身擁有的權限。
Gartner 評估項目:Windows、UNIX/Linux 與 macOS 環境中的特權提升及委派管理能力,依據「特權提升、應用程式控制、允許/拒絕/隔離,以及沙箱機制」等功能進行評分。⁵
隨著具自主執行能力的 AI 程式開發工具進入員工工作站,這些能力變得更加重要。這類桌面應用程式往往獲得使用者授權,可以在不需要逐次明確核准的情況下執行高權限任務,例如安裝套件、執行腳本及呼叫工具。每一道指令單獨來看都可能是合法操作,因此,以惡意檔案為主要判斷依據的偵測機制,看到的可能只是一般日常活動。
最小權限原則仍能有效限制損害範圍。Endpoint Privilege Manager(EPM)透過單一雲端管理主控台,移除 Windows、macOS 與 Linux 端點上的常駐本機管理員權限,並依據政策核發必要的提權授權。AI Agent 能繼承的權限,也僅限於其使用者原本獲准執行的操作範圍。
遠端特權存取管理:一個目標、一項任務,不留下持續開放的存取權限
外部廠商或承攬人員應該只為特定任務取得單一目標的存取權限,並在任務結束時立即失去該權限。
Gartner 評估項目:「以安全、免 VPN 的方式執行遠端特權任務」,包括「工作階段代理控管,以及具時效限制、針對特定工作階段的 JIT 存取」。⁵
Gartner 研究將第三方與遠端存取視為「重大的風險途徑」。⁶ VPN 提供的是網路層級的存取能力,並信任連線後發生的活動。Idira 的遠端存取則不需要用戶端軟體,也不依賴 VPN,並針對目標系統採用 ZSP。如此一來,第三方人員便能在與內部員工相同的控管及錄影機制下執行工作。
對 Palo Alto Networks 客戶而言,更多這類存取流程如今可以透過瀏覽器完成。Secure Web Sessions 現已可搭配 Prisma Browser 使用,將工作階段錄影及工作階段內資料控制能力延伸至特權網頁存取。
機器身分特權管理:軟體也是特權使用者
機器身分與 AI Agent 已經能夠存取敏感資料。到了 2026 年,PAM 的定義本身已將 AI Agent 納入需要管理的機器身分範圍,而 Gartner 在評估此應用領域時,也提高了帳號探索與威脅偵測的評分權重。同一份《身分安全現況報告》的受訪者表示,他們的 AI Agent 與機器身分,分別已有 40% 能夠存取組織資料。
Gartner 評估項目:透過機敏資訊管理(Secrets Management)與雲端基礎設施權限管理(CIEM),「保護持續成長、由軟體與工作負載使用的帳號及特權授權」。⁷
Idira Machine Identity Security 原生支援 Secure Production Identity Framework for Everyone(SPIFFE),讓工作負載使用短效、可驗證的身分,取代儲存式金鑰。Secrets Hub 可統一檢視現有分布於 AWS、Azure 與 Google Cloud 的 Secrets,並在不搬移這些機敏資訊的情況下,讓它們與安全保管庫保持同步。Idira Secure AI Agents 則為每個已註冊的 AI Agent 配置獨立身分、限制各 Agent 能夠執行 MCP Server 上的哪些工具,並讓每一次工具呼叫都經過代理機制接受政策控管與稽核,無須向 AI Agent 暴露憑證。今年 10 月,Idira 已正式提供作為 Prisma AIRS AI Agent Gateway 的 Agent 身分提供者。
偵測與回應,補足完整防護閉環
最小權限限制攻擊者能夠擴大影響的範圍,而偵測與回應則負責阻止正在進行的攻擊。Gartner 2026 年研究發現,PAM 中的 AI 應用「已從被動分析進展到主動式對話介面」。⁸ 領先的供應商開始利用大型語言模型(LLM)產生的摘要,分析工作階段錄影中的異常行為。在 Idira 中,AI 會讀取 RDP 工作階段內作用中視窗的標題,以標記可疑行為。當有人執行高風險指令時,威脅偵測與回應機制可以立即終止 SSH 工作階段。每一道特權指令都會成為獨立的稽核事件,並與對應的工作階段及實際使用者建立關聯。
偵測能力也需要整合企業既有的資安維運流程。透過經過認證的整合機制,Idira 可將稽核、端點與特權威脅事件傳送至 Cortex XSIAM,以及其他安全資訊與事件管理(SIEM)平台。Idira Marketplace 是 Palo Alto Networks 技術合作夥伴計畫的一部分,擁有超過 500 家合作夥伴。可在此瀏覽合作夥伴目錄。
PAM 的下一步:讓每個 AI Agent 都透過代理機制控管存取
我們預期,透過代理機制控管 AI Agent 存取,將會像記錄人類管理員活動一樣,成為標準做法。Gartner 指出:「MCP 的快速普及,推動市場出現重大轉變。部分 PAM 供應商開始推出原生 MCP Gateway,在不干擾 AI Agent 自動化運作的情況下,防止 AI Agent 對企業敏感目標執行未經授權的操作。」⁹
AI Agent 存取代理機制,能夠回答稽核人員越來越常提出的問題:究竟是哪個 AI Agent 執行了這項操作?它代表誰執行?使用了哪些存取權限?又有哪些控制措施正在發揮作用?
5 分鐘示範:了解 AI Agent 如何透過 Idira Identity Broker 執行工作。https://players.brightcove.net/1050259881001/default_default/index.html?videoId=6408151472112
目前,Open Worldwide Application Security Project(OWASP)、Coalition for Secure AI、OpenID Foundation、網際網路工程任務組(IETF)以及美國國家標準暨技術研究院(NIST),都正在積極推動 AI Agent 身分標準的制定。這些標準指向相同的基本原則:AI Agent 身分必須可驗證、憑證應具備短效特性,而且當一個 Agent 將任務委派給另一個 Agent 時,授予的權限範圍應隨之縮小。
保護人員與機器身分所必需的縱深防禦控制與原則,同樣也是保護 AI Agent 不可或缺的基礎。企業應落實嚴格的身分驗證、透過 ZSP 提供暫時性存取,並運用代理機制控管 AI Agent 的操作,同時保有快速回應的能力。
點此免費取得完整的《2026 Gartner® 特權存取管理關鍵能力報告》。
常見問題(FAQs)
2026 年 Gartner PAM 關鍵能力報告涵蓋哪四大核心應用領域?
2026 年報告從四大主要應用領域評估解決方案:特權帳號與工作階段管理(PASM)、特權提升與委派管理(PEDM)、遠端特權存取管理,以及機器身分特權管理(PAM for Machines),其中包含軟體、工作負載與 AI Agent。
零常駐特權(ZSP)與憑證保管如何搭配運作?
憑證保管透過安全儲存、定期輪替及工作階段錄影,保護網域管理員、root 與緊急存取帳號等內建且持續啟用的帳號。對於其他存取需求,零常駐特權則以具時效限制的存取取代長期開放的權限,透過 JIT 工作流程核發授權,並在任務結束時撤銷。Gartner 建議優先考慮能夠落實 ZSP 的平台,並將憑證保管所屬的 PASM 定位為「PAM 的基礎應用領域」。
為什麼現代 PAM 需要納入模型上下文協定(MCP)與 AI Agent?
在端點或伺服器上運作的自主型 AI Agent,會代表使用者執行程式碼、呼叫 API,以及存取內部資料庫。依照我們的理解,Gartner 2026 年 PAM 定義已將 AI Agent 納入需要透過 PAM 代理控管的機器身分範圍。PAM 解決方案可運用代理機制驗證 Agent 身分、限制其可存取的工具端點,並記錄操作活動,同時避免暴露原始憑證。
為什麼遠端特權管理較傾向採用免 VPN 存取?
傳統 VPN 會提供較廣泛的網路層級可視性與橫向存取能力。免 VPN 的遠端 PAM 則透過反向代理與工作階段代理機制,僅針對特定任務授予單一目標系統的隔離式、可稽核存取權限,並在連線中斷後關閉持續開放的存取路徑。
Gartner 引用資料
Gartner,《Critical Capabilities for Privileged Access Management》,Shubham Gera、Paul Mezzera、Scott Brinker,2026 年 10 月 21 日。
Gartner 免責聲明
Gartner 為 Gartner, Inc. 及/或其關係企業的商標。Gartner 不為其出版品中所提及的任何公司、供應商、產品或服務背書,也不建議技術使用者僅選擇評等最高或具有其他特定標示的供應商。Gartner 出版品內容代表其商業與技術洞察部門的觀點,不應視為事實陳述。Gartner 對本出版品不提供任何明示或默示的保證,包括但不限於適售性或特定用途適用性的保證。