資訊悅報 Vol.60|RE:FORM DEPLOY: 企業愈大,數位轉型反而愈容易失敗?IT 團隊如何降低跨部門部署風險

部落格來源:9 Most Fascinating Digital Transformation 


9 個最引人入勝、值得借鏡的數位轉型案例

數位轉型將在 2025 年持續成為最重要的商業趨勢之一,全球相關支出預計到 2027 年將接近 4 兆美元。[1] 令人意外的是,研究顯示,每三項數位轉型計畫中,只有一項成功。

究竟是什麼驅動成功的數位轉型?本文將深入探討橫跨零售、銀行、餐飲、物流與消費品等領域的 9 個引人入勝的數位轉型案例。這些令人耳目一新的數位轉型策略,或許能啟發您的企業借鏡其思考方式。現在就讓我們開始。

內容概述

  • 什麼是數位轉型
  • 2025 年數位轉型的四大核心領域
  • 6 個數位轉型策略成功案例
  • 3 個值得借鏡的數位轉型失敗案例
  • RE:FORM 如何為您的數位轉型帶來效益

什麼是數位轉型?

數位轉型(Digital Transformation,簡稱 DX)是企業思維模式的根本轉變,旨在將數位工具與解決方案整合至企業的各個層面。這種「數位優先」的方法不只是採用新的軟體,更要求企業全面重新想像流程、商業模式與客戶體驗。最終目標是運用數位技術,為客戶、員工與企業創造新的價值。


2025 年數位轉型的 4 大核心技術

數位轉型涵蓋一系列正在重塑企業營運方式的技術。根據 IBM 的說法,企業正「愈來愈仰賴資料分析與自動化,以提升獲利能力與客戶滿意度」。[2]

以下是引領下一波數位轉型浪潮的 4 大核心技術:

  1. 人工智慧/機器學習: 這些技術模擬人類智慧,使企業能夠進行即時、資料驅動的決策。應用範圍包括客服聊天機器人、個人化廣告,以及 DevOps 中的自動化。
  2. 混合運算: 將地端基礎架構與雲端解決方案結合,可提供彈性、擴充性與安全性。例如,它支援將工作負載移轉至雲端,同時將關鍵資料保留於地端以因應法遵稽核,並有助於實施災難復原策略。
  3. 資料分析: 透過運用進階資料分析能力,企業可以辨識並預測趨勢、提升營運效率,並推動成長策略。
  4. 物聯網(IoT): IoT 裝置負責蒐集並交換資料,進而自動執行預先定義的動作。例如,智慧感測器可以提升空間利用率,並控制購物中心等室內空間的濕度與溫度等環境因素。

6 個最佳數位轉型成功案例

近年來,無論是歷史悠久的傳統品牌還是市場新秀,都紛紛擁抱創新,以在競爭中保持領先。以下是 6 個出色的數位轉型成功案例,它們不僅讓企業重獲新生,更將企業推向數位時代的新高度。


1. 銀行業數位轉型案例:星展銀行(DBS Bank)
星展銀行的數位轉型成果在金融產業獲得了高度肯定。在過去十年間,他們獲得了多項殊榮,包括「全球最佳銀行」與「全球最佳數位銀行」。

以下是星展銀行幾項值得關注的數位轉型應用:

  • 推出 digibank 行動應用程式等數位平台,為客戶提供流暢的線上銀行服務。此項措施顯著提升了客戶滿意度與參與程度。
  • 建立創新且以技術為核心的企業文化,鼓勵員工保持敏捷並持續創新。這項文化轉型持續推動銀行的數位計畫向前發展。
  • 導入 AI 與機器學習,以改善營運與客戶體驗。例如,星展銀行開發 AI 驅動的解決方案,以簡化流程並提升效率。

星展銀行的數位轉型成果不僅為其贏得產業獎項,也提升了品牌聲譽與客戶滿意度;該銀行股價在 2020 至 2024 年間上漲近 80%,[3] 這在很大程度上歸功於其令人印象深刻的數位化進展。


2. 金融業數位轉型案例:摩根大通(JPMorgan Chase)
摩根大通積極採用 AI 與機器學習技術,用於偵測詐欺、評估風險,以及為客戶提供個人化的財務建議。他們的技術創新同時延伸至內部與外部,為客戶與員工帶來重大影響。例如:

  • 他們的 COiN(Contract Intelligence,合約智慧)平台將法律文件的審查與解讀自動化,把原本需要 360,000 小時完成的工作縮短至數秒。
  • 他們將 AI 與機器學習應用於 300 個使用案例,並於 2023 年創造超過 15 億美元的商業價值。[5]
  • 他們持續投入技術轉型,於 2024 年編列 170 億美元預算,聚焦於核心平台現代化,以及開發推動創新的解決方案。[4]

摩根大通對數位轉型的策略性投資,使其成為技術驅動型金融服務的領導者,為客戶創造實質的商業價值與營運效率。


3. 零售業數位轉型案例:星巴克(Starbucks)
星巴克將飲品點購轉化為更個人化、有趣且具親近感的體驗。他們的數位轉型聚焦於提升客戶參與與營運效率,同時成功支撐穩定的業務成長,而沒有讓營運成本大幅攀升。以下是幾個例子:

  • 行動應用程式與會員獎勵計畫: Starbucks 行動 App 整合點餐、付款與獎勵計畫,提供個人化體驗與促銷活動。這項策略提高了客戶忠誠度,也簡化了交易流程。
  • 人工智慧整合: Starbucks 利用 AI 改善庫存管理並提供個人化客戶互動,進而提升服務效率與滿意度。
  • 數位飛輪策略(Digital Flywheel Strategy): 透過聚焦於獎勵、遊戲化、個人化,以及便利的付款與點餐體驗,Starbucks 將數位與實體的客戶互動整合在一起,進而推動成長並提高客戶留存。

4. 零售業數位轉型案例:樂高集團(LEGO Group)
擁有 92 年歷史的樂高集團,在數位轉型策略的推動下,成功重新活化品牌並擴大市場版圖。

除了開發數位平台與應用程式,提供創新的數位遊戲體驗之外,LEGO 也大幅投資數位解決方案,以支持其永續發展目標。例如,他們利用資料分析改善供應鏈並降低環境衝擊。這與其實現「零衝擊(zero impact)」目標的願景一致。[6]


5. 保險業數位轉型案例:安盛集團(AXA)
AXA 的數位轉型顯著提升了其服務與營運效率。他們尤其投入大量資源發展雲端與混合式解決方案。以下是他們已實施並帶來改變的幾項重要行動:

  • 運用即時資料與分析: 衛星、無人機與感測器負責蒐集資料,以強化 AXA 在風險預防與理賠能力方面的專業知識。[7]
  • Move to the Cloud 計畫: AXA 啟動一項全球計畫,將資料與應用程式移轉至雲端,以提高彈性、擴充性與安全性。該計畫同時支援 AI 與聊天機器人等創新技術的導入。[8]
  • 數位理賠解決方案: AXA 推出數位理賠解決方案,為汽車保險客戶提供流暢的端到端數位體驗。透過更快速、更有效率的理賠處理,這項發展提升了客戶滿意度。

6. 物流業數位轉型案例:Lalamove
最後,Lalamove 的數位轉型將其推向物流產業的前線。其中尤其值得關注的是,Lalamove 的 API 整合提升了公司的營運效率與溝通能力。推動成功的核心措施包括:

  • 行動應用程式平台: Lalamove 開發了一款使用者友善的行動 App,即時媒合客戶與配送司機。[9] 該平台提供即時訂單配對、即時追蹤與多種付款方式等功能,進而提升使用者體驗與營運效率。
  • 資料分析與最佳化: Lalamove 利用資料分析改善配送路線並提升效率。透過分析交通模式與配送資料,Lalamove 得以縮短配送時間並降低營運成本。

這些數位措施強化了 Lalamove 在物流產業中的地位,並促成近年營收與市場占有率的顯著成長。


3 個值得借鏡的數位轉型失敗案例

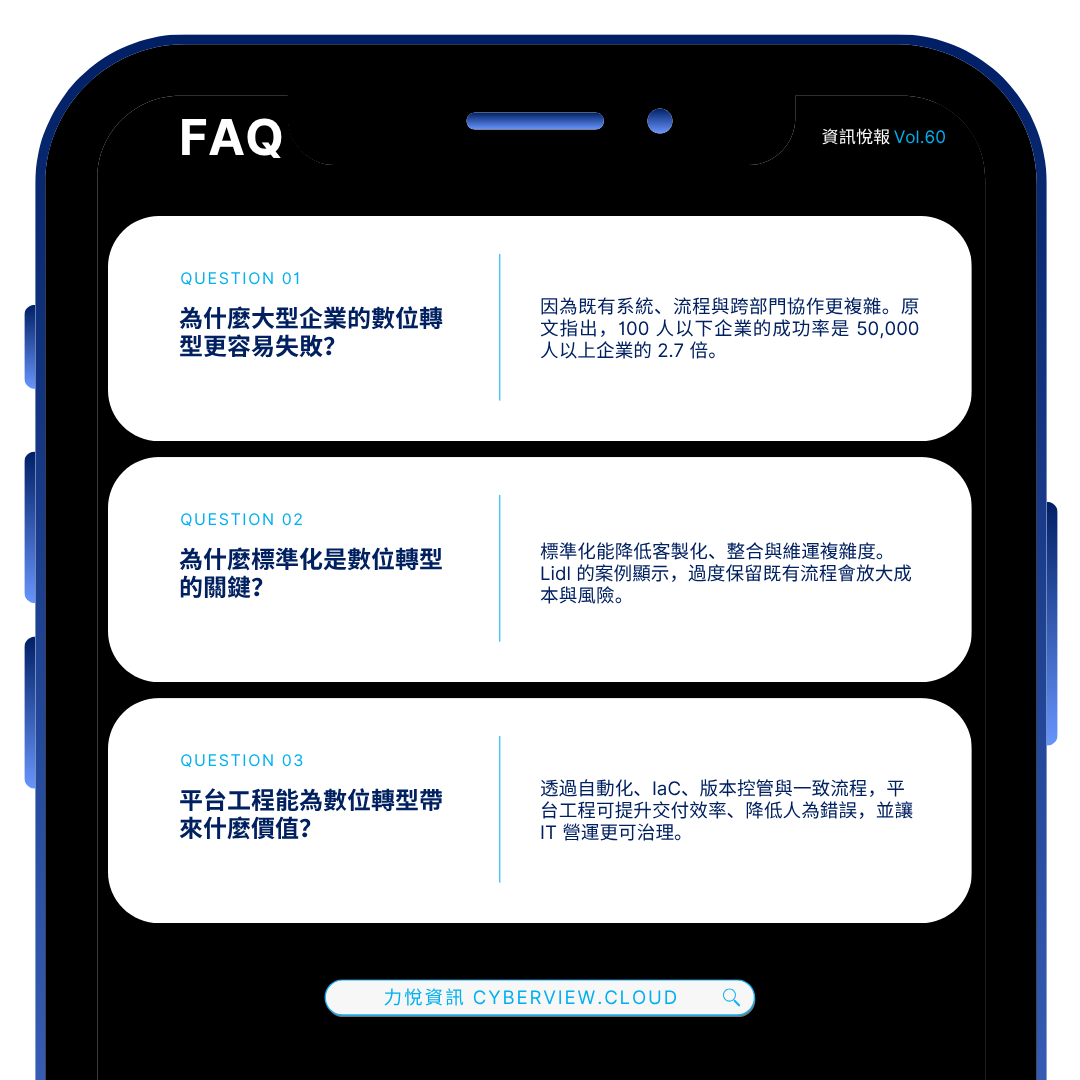
並非所有的數位轉型努力最終都能成功。相較於中小企業與新創公司,大型組織往往更難成功完成數位轉型。

研究顯示,員工人數在 100 人以下的企業,其數位轉型成功機率,是擁有 50,000 名以上員工大型企業的 2.7 倍。[10]

為什麼這些計畫會失敗?我們又能從它們的挫敗中學到什麼?以下將透過 Haribo、McDonald’s 與 Lidl 的案例,了解其策略為何未能達成預期成果。


Haribo:規劃不足導致小熊軟糖短缺
這家以熊形軟糖聞名的糖果大廠,在嘗試導入數位轉型流程以簡化營運時,遭遇了明顯挑戰。最終,由於規劃不足與員工訓練不充分,轉型計畫宣告失敗,進而造成庫存追蹤混亂、原料交付延誤,以及其他供應鏈中斷問題。2018 年的一段期間,其知名小熊軟糖甚至出現供應短缺。

這些問題在轉型後不久造成銷售量下滑 25%,[11] 凸顯大型數位專案中,充分準備與員工訓練的重要性。


McDonald’s:AI 失敗,竟把培根加進冰淇淋
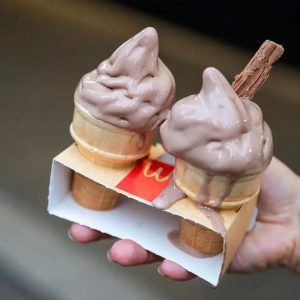
還記得 2024 年那場讓這家餐飲連鎖巨頭陷入停擺的全球技術中斷嗎?從洛杉磯到東京,客戶一度無法點餐與付款,造成重大的銷售損失與聲譽衝擊。但這並非單一事件。這家大型速食連鎖企業近期也曾嘗試將 AI 驅動的點餐系統導入得來速,但最終失敗,導致該計畫終止。

該 AI 系統不但沒有簡化點餐流程,反而經常誤解客戶的訂單,導致錯誤,例如把培根加進冰淇淋。

多次失敗背後的核心原因,歸結於基礎架構可靠性不足與系統整合問題。測試不足,以及缺乏簡便的回滾機制,也進一步阻礙了其數位轉型進程。


Lidl:缺乏標準化,導致 5 億歐元的失敗
平台工程與數位轉型所帶來的最大效益之一,就是標準化。德國折扣零售巨頭 Lidl 在過去的數位轉型過程中,未能有效運用標準化的優勢。他們於 2011 年啟動一項耗資 5 億歐元的專案,希望汰換既有的庫存管理系統。然而,由於幾項關鍵挑戰,該計畫於 2018 年遭到放棄,最終促使這家超市巨頭決定回到原有系統。

導致失敗的關鍵因素

對流程標準化的抗拒: Lidl 傳統上以進貨價格評估庫存,但這與 SAP 採用零售價格的標準作法產生衝突。Lidl 堅持維持既有流程,因此必須進行大量軟體客製化,進而增加系統複雜度與成本。

資料遷移挑戰: 從舊系統移轉至 SAP,需要極為嚴謹的資料準備。Lidl 在這方面面臨相當大的困難,最終造成系統整合問題與效率不佳。


如何透過 RE:FORM 從數位轉型中獲益

數位轉型始於規模小、可管理的步驟。以下是 RE:FORM 如何協助您加速數位化進程的方式:

1. 更快速部署軟體、應用程式與基礎架構

RE:FORM 可協助您將部署速度提升至 5 倍,將部署時間縮短至數分鐘,並將產品上市時間(Time-to-Market)縮短 50%。透過自動化、簡化 CI/CD 流程,以及工具與整合方式的標準化,我們已協助企業客戶實現流暢的轉型。

2. 標準化與自動化

RE:FORM 在 CD 流程中提供完整自動化、快速回滾、版本控管、Everything as Code(一切皆程式碼)、透明的稽核軌跡,以及即時效能監控等功能,以加快回饋與更新的落實速度。

3. 資料驅動決策

透過 RE:FORM 衡量與追蹤 DevOps 效能的能力,企業得以即時取得可採取行動的關鍵洞察。藉由集中且可客製化的儀表板,您的業務、技術、維運與資安團隊都能從實證型洞察中受益,進而簡化決策流程。

4. 節省成本

透過自動化營運流程並減少人為錯誤,RE:FORM 能在提升團隊能力的同時降低成本。由於 RE:FORM 可降低技術門檻並縮短新進人員上手時間,因此能減輕遇缺不補、高流動率或其他人才斷層問題帶來的影響。RE:FORM 能提升團隊效率並釋放更多組織潛力,而無需額外增加人力。

5. 無縫整合與擴充能力

在獲獎團隊的支援下,RE:FORM 能確保與企業既有系統流暢整合,使您的企業得以改善資源配置並更快速擴充,以輕鬆因應市場需求與客戶需要。


正在尋找智慧型 DevOps 與平台工程工具嗎?

數位轉型不是維他命,而是一條生命線。隨著我們邁向 2025 年,未能意識到轉型與採取行動迫切性的企業,勢必將被拋在後頭。

RE:FORM 已透過平台工程成功協助企業以 5 倍速度部署與交付應用程式、軟體及基礎架構,同時確保程式碼完全由企業內部自主掌握。

如果您正在尋找一套智慧型 DevOps 與平台工程工具,協助企業在數位轉型時代持續發展,請聯絡 RE:FORM,以取得更符合需求的解決方案。


立即聯絡我們  
資訊悅報 Vol.59|Vicarius: 單一掃描方式看不完整?企業如何補齊資產盲區,掌握完整風險全貌?

部落格來源網址:https://www.vicarius.io/articles/why-agentless-agent-based-scanning-together-create-a-complete-risk-picture


為什麼結合不同掃描方式,才能看見完整的企業風險全貌?

您的漏洞管理計畫品質,完全取決於它能看見什麼。如果您在複雜的企業混合環境中只執行單一掃描手法,將會有整個類別的資產落入完全看不見的盲區

這並非廠商的業務話術。這是由每種掃描方式的運作原理所導出的結構性問題。代理程式掃描(Agent-based Scanning)能針對已部署代理程式的受控系統,提供深入且持續的可視性;另一種掃描方式則可針對透過網路或雲端 API 觸及的資產,快速擴大涵蓋範圍。兩種方法都無法完全涵蓋另一方的能力範圍,而且各自遺漏的資產類型並不相同,往往正是風險最容易被忽略的地方。

資安長(CISO)在評估漏洞管理平台時,在考慮其他條件之前必須先問一個問題:這個工具看見的是我的整個攻擊表面,還是只是我本來就已經維運得很好的那一部分?


每種方法的具體運作方式

代理程式掃描(Agent-based Scanning)的運作方式是直接在每個主機上執行軟體,賦予其存取設定檔案、執行中程序以及檔案系統資料的特權權限。相反地,無代理程式掃描(Agentless Scanning)則使用雲端供應商的 API、磁碟快照以及網路協定,從外部評估系統;它們絕不會登入機器或在機器內部執行程式碼。

實際上的差異在於:無代理程式工具更偏向回答「哪些資產可能遭受攻擊」,而代理程式掃描(Agent-based Scanning)則能在執行階段(Runtime)提供更深入的威脅偵測與行為分析,持續掌握主機實際發生的活動。


修正後的覆蓋率全貌

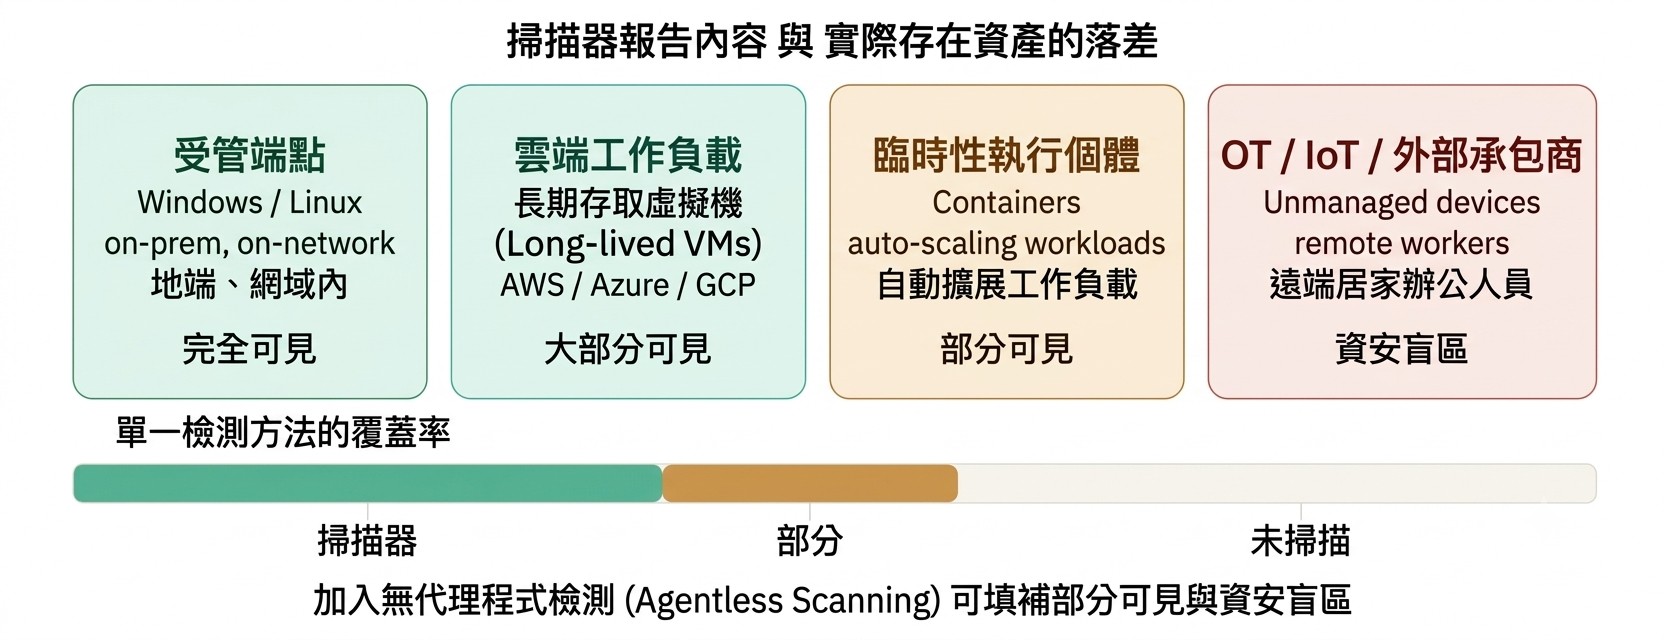
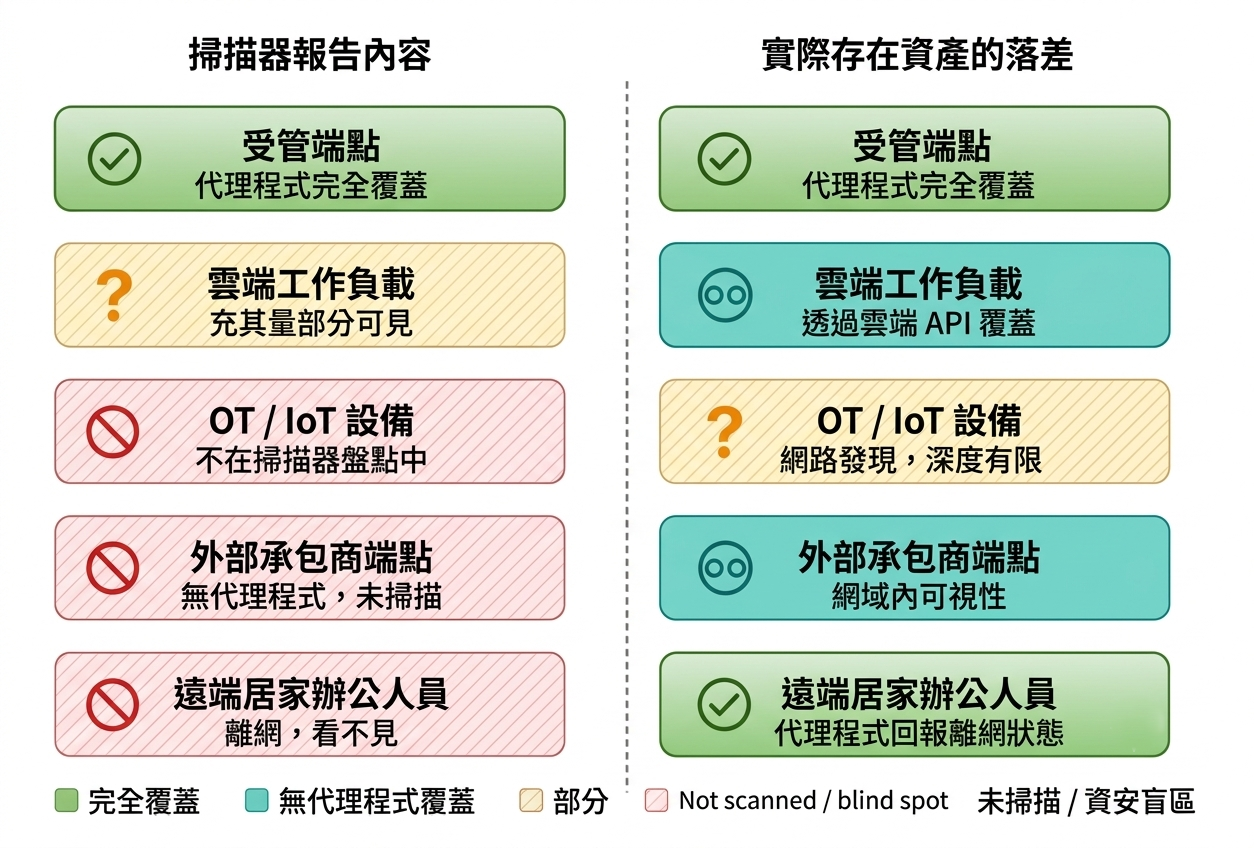
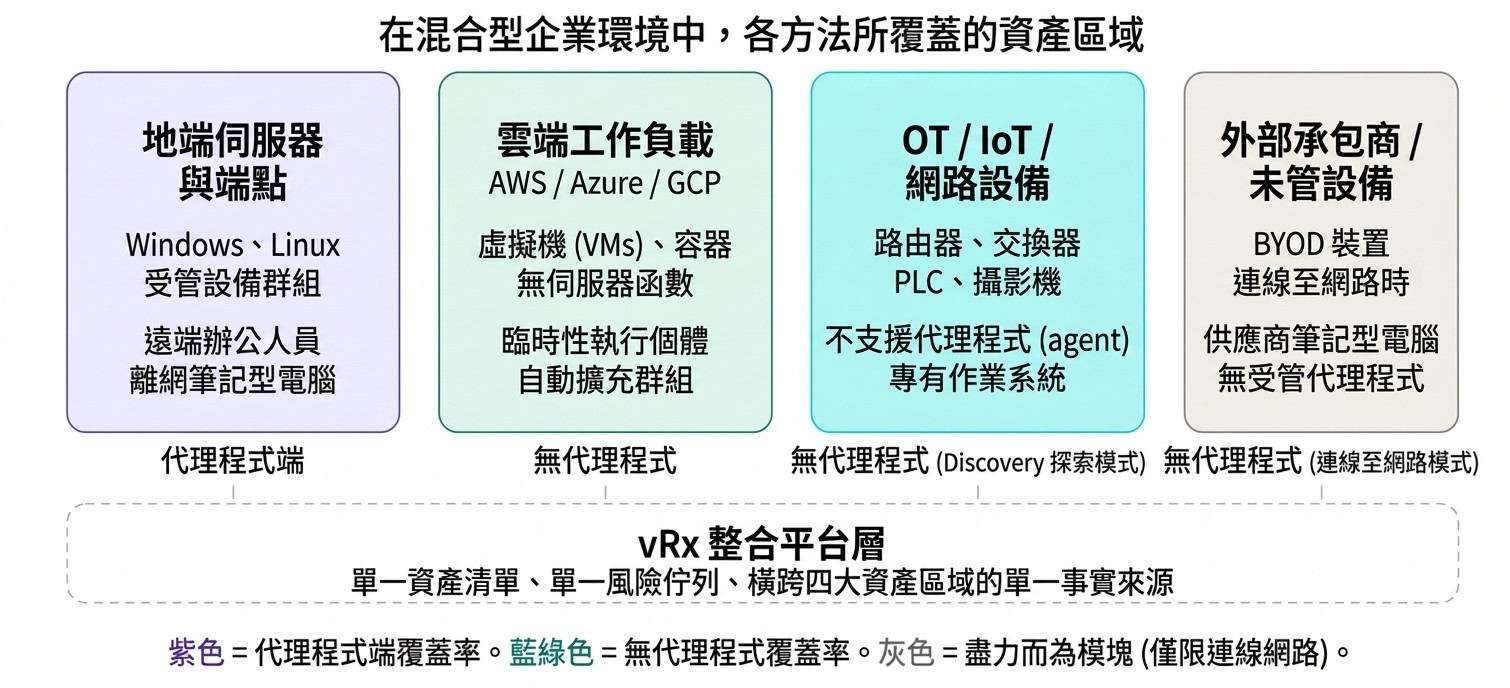
這場討論往往建立在過度理想化的假設上。以下是研究在不同資產類別中所呈現的實際涵蓋情況,以及其中不可忽略的細微差異:

有兩項修正值得從原始表格中明確指出。第一,遠端與離網端點(例如家用網路背後的筆記型電腦):這類資產對於無代理程式掃描而言完全是隱形的。無代理程式掃描需要持續的網路連線,這使其不適用於遠端工作者,因為掃描器無法觸及他們在家用網路背後的設備。在 2020 年之後的勞動力結構中,這是一個極其重要的細微差異。第二,OT 與 IoT 設備:無代理程式掃描可以識別 IoT 設備以及路由器和交換器等網路設備(這些設備沒有支援代理程式的作業系統),這類設備並非都能被完整「發現(Discoverable)」,而是只能達到網路層級可見(Network-visible)。除非能進行經身分驗證的掃描(Authenticated Scan),否則取得的漏洞資料深度通常不如標準端點;即使如此,結果仍受到掃描週期影響。

例如在台灣常見的 IT 維運情境中,當員工將公司配發的筆記型電腦帶回家中工作,且未連回企業 VPN 時,傳統的網路掃描便會完全斷線,這時就必須仰賴代理程式掃描(Agent-based Scanning)才能確保資安防禦不中斷。


容易被利用的盲點

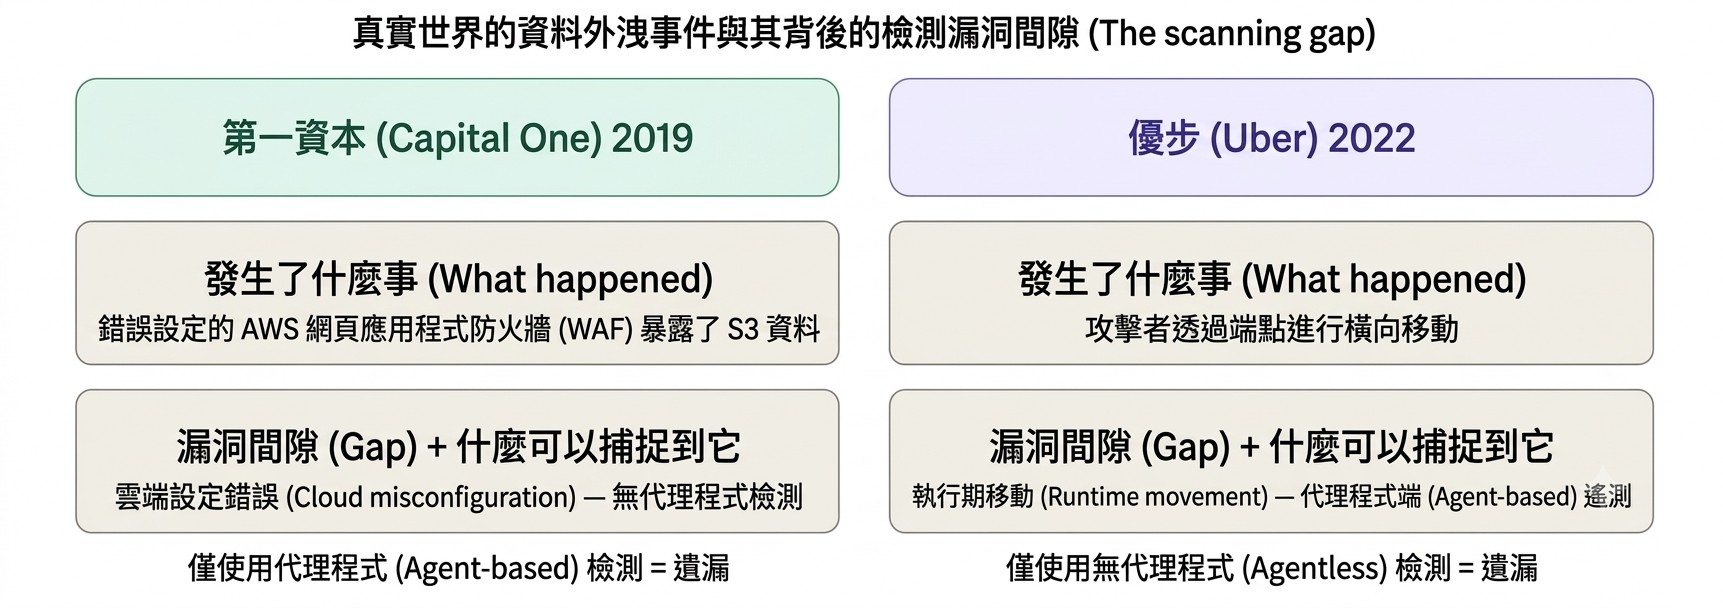
這兩類覆蓋盲區並非紙上談兵。在 Capital One 2019 年的資料外洩事件中,錯誤設定的 AWS WAF 暴露了 S3 資料,這原本是無代理程式掃描可以在事件發生前捕捉到的。而在 Uber 2022 年的資料外洩事件中,來自代理程式感測器的執行階段遙測資料,本可以捕捉到內部橫向移動。

這些事件呈現出一致的模式:不同類型的攻擊,往往會利用組織留下的不同防護缺口。

這在維運上之所以至關重要,是因為合規與稽核需求可能會驅使組織偏向其中一種方法,進而產生覆蓋率的虛假安全感。SOC 2 和 ISO 27001 的規範在紙面上可以透過雲端層級的無代理程式掃描來滿足,但這並不代表受控端點上的執行階段行為威脅得到了防護。稽核雖然過關了,但盲區依然存在。


「結合」的真正定義?

執行兩個獨立的掃描工具並合併 CSV 匯出檔案,並不能稱為結合的方法。這只是一個披著資安計畫外衣的資料對帳問題。

一個真正的多重手法架構需要具備多數單一功能產品無法提供的三項要素:

首先,統一資產識別(Unified Asset Identity)。
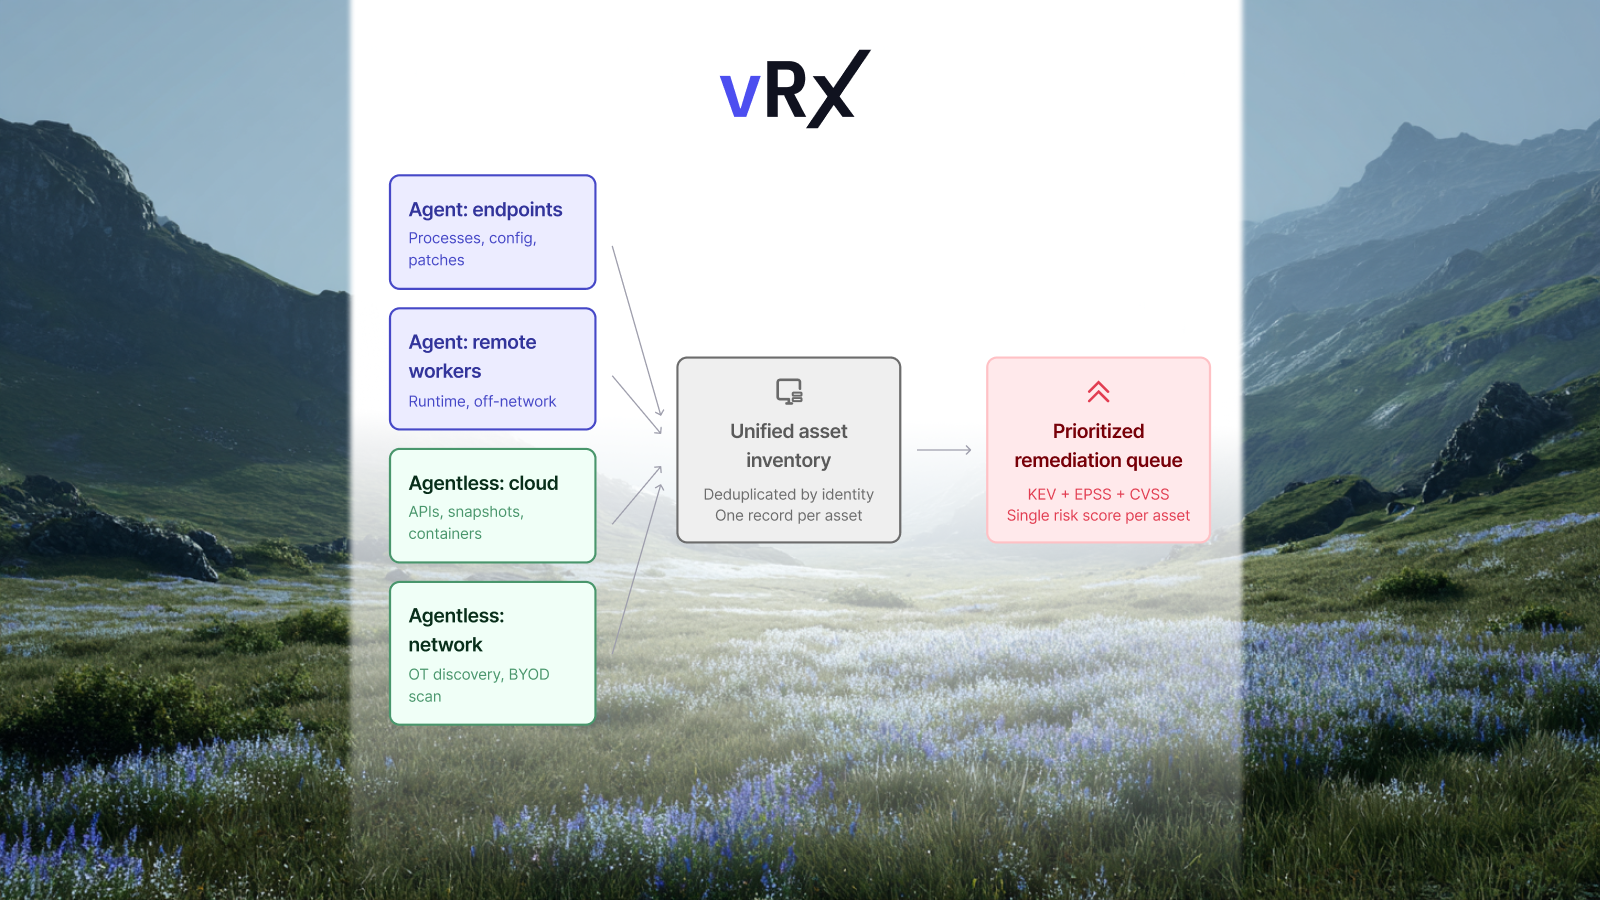
結合兩種掃描方式可確保廣泛的覆蓋率與豐富的資料,特別是在混合與遠端環境中,但前提是平台必須能夠將無代理程式發現的設備,與其由代理程式管理的對應設備進行媒合,而不會建立重複的紀錄。IP 位址會變更,主機名稱會漂移。如果平台將它們視為不同資產,不僅會造成漏洞數量膨脹,修補成效指標(Remediation Metrics)也會因此失真。

第二,單一風險視角
來自這兩種方法的發現需要被一同正規化並排出優先順序。在雲端工作負載中透過無代理程式發現的 CVSS 9.8 漏洞,與在受控伺服器上由代理程式發現的 CVSS 9.8 漏洞,應該出現在同一個修補佇列中,並套用相同的優先順序邏輯。

第三,誠實地報告存在的不足之處。
僅執行單一掃描方法所帶來最危險的產物,就是虛假的自信。一個顯示「管理中包含 12,000 個漏洞」,卻未揭露其僅涵蓋 60% 資產清冊的平台,並不是真正的風險管理工具,反而可能形成治理與責任上的風險。

混合型企業環境下的實際運作情況

對於同時涵蓋地端基礎架構、雲端工作負載、OT 網路與外部承包商設備的企業環境——也就是現今多數企業的實際樣貌——採取多重掃描方式並非選配,而是建立可被驗證之風險管理的最低必要架構。

對於安全性與可靠性至關重要的關鍵任務地端系統,代理程式掃描(Agent-based Scanning)系統是審慎的選擇;而無代理程式掃描(Agentless Scanning)對於包含異質設備的網路環境而言,則更具彈性與擴充性。資安從業人員的實際建議是一致的:使用無代理程式掃描來獲取全組織的覆蓋率、資產清冊,以及跨所有雲端帳號的組態與漏洞檢查,接著在需要深入執行階段檢測的特定關鍵工作負載上部署代理程式。

這就是其架構。關鍵問題在於,您的平台是否原生支援這種架構,還是必須透過不同元件的整合才能建構?

為什麼 vRx 能夠同時具備這兩項任務?

Vicarius 的 vRx 正是圍繞此一架構而設計:將代理程式掃描(Agent-based Scanning)與無代理程式掃描(Agentless Scanning)視為單一平台內的原生功能,並共同匯入統一資產識別(Unified Asset Identity)清冊中。當一台設備最初透過無代理程式掃描被發現,之後再納入代理程式管理時,不會因此建立重複紀錄。來自兩種來源的漏洞發現會在同一個佇列中進行正規化與排序,並採用一致的風險評分邏輯。

對於管理混合環境的資安長(CISO)而言,採購兩套不同領域的工具再自行對齊輸出,反而會產生前述資料完整性問題:資產清冊失真、去重複化機制在規模擴大後失效,甚至讓提交董事會的數據表面上看似完整,實際涵蓋範圍卻仍存在大量盲區。

平台的核心問題不在於選擇「代理程式或無代理程式」,而是「哪一個平台能原生提供我兩者,而不需要我的團隊去維護兩種資料模型」。

評估漏洞管理平台時,必須問的關鍵問題

在承諾採用任何漏洞管理平台之前,請要求廠商向您展示一份包含該工具「未發現」資產的覆蓋率報告,而不僅僅是它所發現的資產。任何無法區分「資產無漏洞」與「資產未掃描」的平台,都無法提供真實的風險輪廓。

它提供的,只是已知資產的局部快照,而非完整的風險全貌。

如果您希望在單一視角中掌握涵蓋受控端點、雲端工作負載以及未受控設備的真實攻擊表面狀況,歡迎預約產品展示。我們將針對您目前的環境進行覆蓋率評估,並向您展示您現有的工具遺漏了什麼。

另請參閱:

6 個任務:Vicarius 比您現有的漏洞平台更高效

當修補方案不足時:vRx 腳本引擎填補修補缺口


立即聯絡我們  

2026年08月23日【2026 iThome 數位政府高峰會】

力悅資訊代理之「Palo Alto Networks Idira」參與【2026 數位政府高峰會】

活動地點:臺北文創 (台北市信義區菸廠路 88 號 6 樓)
議程時間:15:45 – 16:15

演講題目:《公部門數位轉型下的身分安全治理與零常駐特權》 – 黃旭鍵|美商帕洛爾托網路有限公司 技術顧問

本次議程聚焦公部門數位轉型下的身分與權限管理挑戰,探討如何透過身分安全、特權存取管理與零信任原則,降低帳號濫用、橫向移動與未授權存取風險,強化整體資安治理。

感謝蒞臨現場聆聽議程與交流的政府及公部門夥伴們!

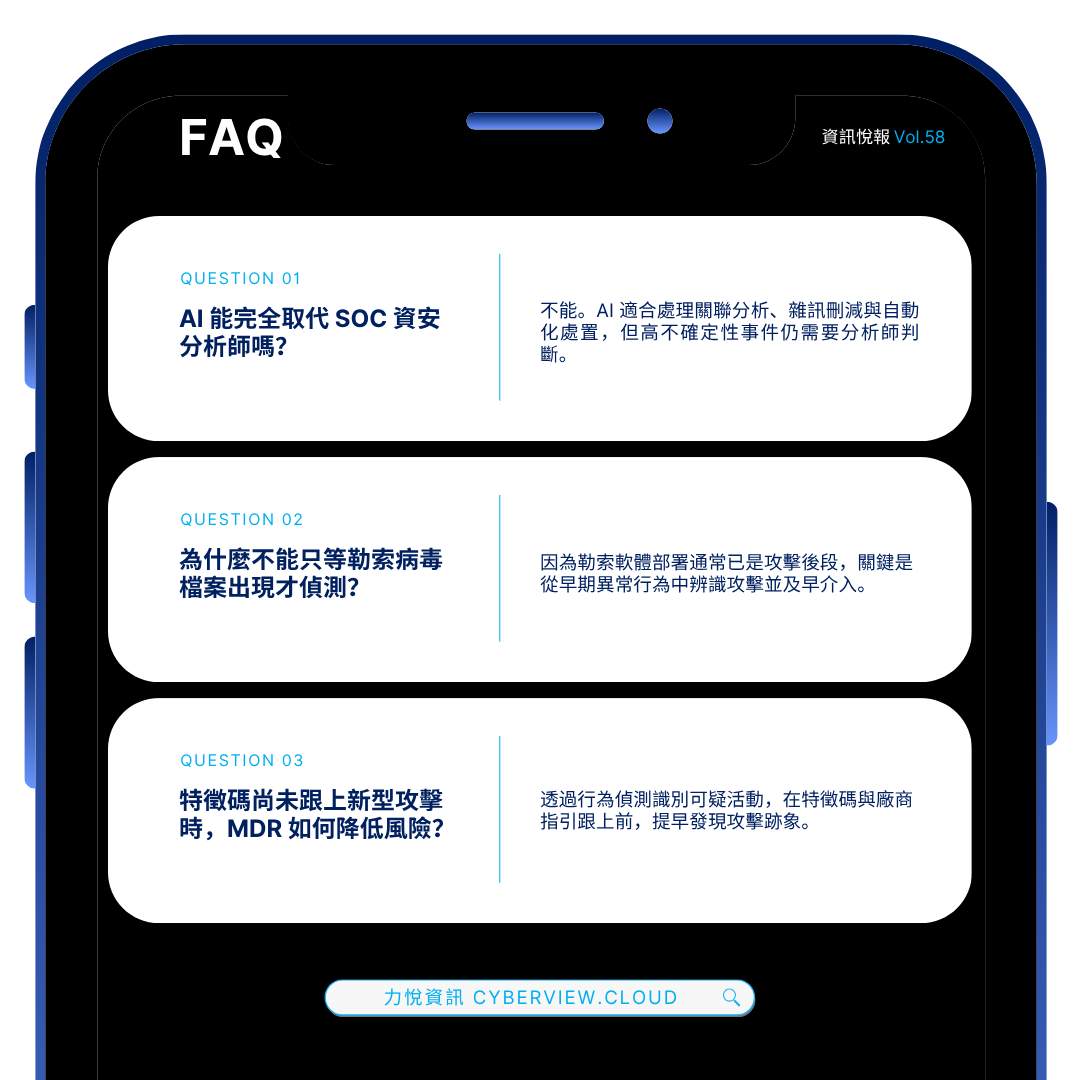
資訊悅報 Vol.58|Bitdefender: AI SOC 單靠自身就能偵測勒索病毒嗎?完整 Telemetry 與分析師判斷才是 MDR 關鍵

部落格來源網址:Your AI SOC Won’t Catch Ransomware by Itself


您的 AI SOC 無法單憑自身偵測到勒索病毒

客戶常問我,MDR 團隊究竟還需要多少位分析師。這個問題背後隱含著一個假設:AI 已經讓所需人數「變少」了。不幸的是,提出這些問題的組織,通常也是那些尚未解決其遙測資料(Telemetry)缺口、未託管端點、或是多因素驗證(MFA)涵蓋率問題的企業。他們希望 AI 去解決 AI 根本看不見的問題。

我理解為什麼大家會問這個問題:目前市場上主流的行銷話術,就是 AI 將取代 SOC 分析師。這種論述不僅錯誤,而且在維運上非常危險,因為它在告訴買方去縮減那些讓 AI 變得有用的基礎預算:遙測資料、業務情境與分析師的判斷力。

在 SOC 中從 AI 獲益最多的組織,是那些已經具備完善基礎條件的企業。而跳過基礎條件、先購買 AI 工具的組織,依然在與同樣的能見度缺口對抗,唯一的差別只是他們現在擁有了一個能更快速處理這些缺口的儀表板

我最近與同事在線上研討會中討論了這個主題: < 實驗室、SOC 與紅隊:為什麼預防仍是贏家 >


SOC 中的 AI 負責處理哪些事項?

AI 確實為 MDR 團隊的維運方式來了實質且可衡量的轉變。過去需要分析師手動連動數十個來源事件的遙測資料關聯分析,現在會直接呈現為具備優先順序的警示。過去需要從原始日誌中花費三十分鐘建立的調查摘要,現在只需幾秒鐘。雜訊刪減是真真切切的:需要人類投入關注的警示比例已經改變,當一個團隊需要同時涵蓋數百個環境時,這種轉變至關重要。

在定義明確的環境中,AI 可以執行預先定義的遏制行動(Containment Actions),而無需等待分析師。這是實打實的能力。例如:根據特定的行為觸發條件隔離已確認遭入侵的端點、將遭入侵帳號的密碼重設排入佇列、阻止符合已建立行為特徵的程序執行——這些都是低不確定性、低維運衝擊的行動,自動化在此發揮了其價值。

若要誠實地描述 AI 的擅長之處,那就是:它處理那些答案已經明確、不確定性低且出錯時維運衝擊在可控範圍內的工作。資料增補、關聯分析、優先順序排序、預先定義的回應。在這些界線之內的一切,都是現代 SOC 中真正的 AI 領域。


為什麼勒索病毒二進位檔是錯誤的偵測目標?

「AI SOC」行銷話術中最具破壞性的一種說法,就是將焦點放在惡意程式執行時將其捕獲。這種焦點是錯誤的,我想準確解釋為什麼,因為這會影響 MDR 專案應如何建構的每一個細節。

部署勒索病毒是勒索病毒事件中最後發生的事情之一。在二進位檔案執行之前,攻擊者通常已經在環境中潛伏了數小時、數天甚至更久。他們已經存取了網路、進行掃描、識別出 Credential Store(認證資訊儲存區)、執行 Credential Dumping(認證資訊傾印)、橫向移動到他們需要的系統,並確認環境已經就緒。當勒索病毒二進位檔案出現時,調查基本上已經結束了。問題只在於遏制行動是發生在加密之前還是之後。

有一個案例清楚說明了這一點。我們發現了從暫存使用者目錄執行的可疑 Advanced IP Scanner 活動。單看這項觀察,它就像是雜訊。合法的網路管理員經常使用 Advanced IP Scanner,且該程序本身並不具備惡意。但是 SOC 團隊之前調查過幾起以此完全相同組合為開端的勒索病毒事件:先存取 VPN 進入環境,然後透過異常路徑執行的工具進行內部掃描。我們已經見識過這種序列的走向。

在不同產業的多個中型企業環境中,完整的 Akira 勒索病毒演進都遵循相同的攻擊鏈:

  1. VPN 存取
  2. 內部掃描
  3. 遠端登錄活動(遠端查詢登錄檔中與認證資訊相關的區域,這可能發生在合法管理流程中,但也是勒索病毒部署前認證資訊蒐集的標準早期步驟)
  4. 認證資訊傾印
  5. RDP 橫向移動
  6. 勒索病毒的部署

共六個步驟 而阻止衝擊發生的偵測是發生在第二步,而不是第六步。

在該案例中,初始存取涉及對 SonicWall VPN 的漏洞利用。根據我們從先前調查中獲得的發現,我們立即隔離了受影響的主機,並建議客戶停用外部 VPN 存取、驗證修補程式狀態,並重設特權帳號的認證資訊。結果沒有任何勒索病毒被部署。二進位檔案從未執行,因為分析師在第二步就辨識出了演進模式,而不是在最後一步

讓這種早期偵測成為可能的跨環境學習,並不是產品中的某項功能。這是分析師在不同客戶、不同產業、不同架構中多次調查相同演進過程後所產生的結果。這種模式在完成之前就變得可以被辨識。我們在較新的社交工程技術中也看到了相同的維運學習,包括 ClickFix 式攻擊 (這是一類透過誘騙使用者,促使受害者手動執行惡意指令的技術)。交付方法演進得很快,但許多行為模式會重複。當新案例到來時,分析師並非從零開始。


特徵碼涵蓋率看不見的盲點

特徵碼涵蓋率與廠商指引的更新速度,趕不上現代攻擊者的步伐。這個差距正是行為偵測發揮價值的所在,也是「AI 取代分析師」論述最明顯瓦解的地方。

在 2025 年 7 月 18 日,Bitdefender MDR 在一台地端 SharePoint 伺服器上識別出可疑的編碼 PowerShell 活動,試圖將惡意程式碼部署到 SharePoint 網頁目錄中。相關的漏洞 CVE-2025-49706(SharePoint 中的身分驗證規避)和 CVE-2025-49704(允許遠端程式碼執行的不安全的反序列化漏洞)已由 Microsoft 於 7 月 8 日發布。這些 CVE 是公開的。當時尚未被廣泛確認的是,這些漏洞已遭攻擊者在實際攻擊中主動利用。

CISA 於 7 月 20 日更新了 其指引 。微軟 於 7 月 22 日發布了《阻斷針對本地端 SharePoint 漏洞的主動攻擊》一文。微軟隨後的分析將更廣泛的攻擊活動歸因於 Linen Typhoon、Violet Typhoon 和 Storm-2603。該活動後來在公開報告中被命名為「ToolShell」。

7 月 18 日的 MDR 偵測並非在該漏洞被披露之前進行的。它是在主動利用浪潮(active-exploitation wave)之前、在特徵碼涵蓋率和更廣泛的廠商指引趕上之前發生的。

這就是關鍵的時間窗口:從 CVE 發布,到資安社群廣泛確認已有真實攻擊者實際利用之間的差距。這個差距通常以天到週來衡量。攻擊者就在這個窗口內行動。行為偵測有時能捕獲特徵碼型工具看不見的威脅,因為行為偵測運作的證據不需要預先知道特定的漏洞。


AI 將哪些工作交還給分析師?

AI 將工作交還給人類處理時,存在一條明確的邊界。這條邊界由兩個變數定義:維運衝擊與不確定性。當兩者皆低時,AI 承擔該任務。當任一者升高時,任務就會回到分析師手上。這不是一個需要透過工程手段消除的限制,而是正確的設計。

我在解釋這一點時常想到一個案例,該活動最初被 AI 分類為很可能是合法的系統管理行為。涉及的程序是帶有簽章的 Windows 二進位檔案。沒有明顯的惡意程式執行。根據 AI 所權衡的證據,這種分類是合理的。

分析師發現了不同的端倪。該活動涉及對系統中與敏感認證資訊相關區域的遠端登錄檔存取。這種行為在管理工作流程中確實可能合法發生。但它也可能是勒索病毒部署前認證資訊蒐集的標準早期步驟。AI 無法回答的問題是:這符合該客戶的正常環境嗎?分析師具備維運情境知識,能辨識出這並不符合該案件隨即被呈報,主機被隔離,並以一起正在發生的認證資訊存取事件進行處理。

這就是設計發揮作用的判斷層。AI 處理了關聯分析、雜訊刪減和初始分類。分析師則做出了需要理解該行為在該客戶及該環境之特定情境下代表何種意義的決策。未來的 SOC 是 AI 強化型的(AI-amplified),而非無分析師的邁向自動化的每一步,只要能在維運衝擊邊界上保留分析師的判斷力,就是正確的步驟。任何移除該邊界的宣傳話術都是錯誤的。 


哪些組織從 AI SOC 中獲益最多?

從 SOC 中的 AI 工具中獲益最多的組織,是那些已經擁有強大遙測資料涵蓋率、MFA、預防層、回應能力和端點能見度的企業。AI 可以在可靠的情境上運作。當情境可靠時,AI 能加速工作,並將分析師的時間轉移到真正關鍵的決策上。


哪些組織在 AI SOC 中掙扎?

在 AI 工具中苦苦掙扎的組織,是那些將其部署在尚未解決的能見度缺口之上的企業:未回報遙測資料的未託管系統、不一致的 MFA 涵蓋率、缺少端點 Agent、未定義的回應權限。AI 不會填補缺口。它只處理現有的資料。當現有的資料不完整時,AI 會更快地處理這幅不完整的景象,而分析師則會基於被扭曲的環境視角做出決策。


AI 正在造福攻擊者還是防禦者?

資安防禦者還是威脅行為者從 AI 中獲益更多?這是一個開放性問題,目前尚無定論。《2026 年 Bitdefender 資安評估報告》 調查了六個國家的 1,200 位 IT 和資安專業人員的意見,52.6% 的人表示「AI 對攻擊者的幫助超過了防禦者」。我們現在可以肯定的一件事是:雙方的維運節奏都在加快。

MDR 模式中,防禦者的結構性優勢並非運算能力優勢或模型品質。而是 MDR 團隊能同時在許多環境中調查攻擊,且這種學習會產生複合效應。當我們在客戶 A 身上看到新的演進模式時,它會改變我們在下一週解讀客戶 B 環境中早期訊號的方式。這種維運記憶正是讓早期偵測得以在第二步而非第六步發生的關鍵。AI 加速了這種模式知識的累積與檢索。它並沒有取代知識本身。

字面上來看,AI SOC 的宣傳話術描述的是一個基礎條件已經完備的環境:完整的遙測資料、強大的預防機制、一致的身分識別控制、定義明確的回應權限。在這樣的環境中,AI 確實能加速並放大效益。錯誤在於假設這種宣傳描述了大多數組織目前的現狀,而不是他們需要首先達到的目標。

當預防層壓縮了攻擊者的早期時間窗口時,Akira 的演進就變得更難完成。良好的遙測資料意味著分析師和 AI 都在基於完整的景象進行工作。MFA 和身分識別控制意味著該攻擊鏈的早期步驟在被偵測到之前更難完成。SOC 和預防層並不是爭奪同一筆預算的分開投資。SOC 會放大預防層所建立的防護成果。

5 月 21 日的專題討論會探討了本篇內容所依賴的兩個主軸:預防優先的架構,以及啟用 AI 的 SOC 能做與不能做的事。我當時與 Bitdefender 實驗室及 Bitdefender 紅隊一同為 SOC 提出論證。同一批事件,從三個不同視角進行完整剖析,並全程錄影。
點此觀看隨選錄影: 實驗室、SOC 與紅隊:為何預防仍是最有效的策略


立即聯絡我們  

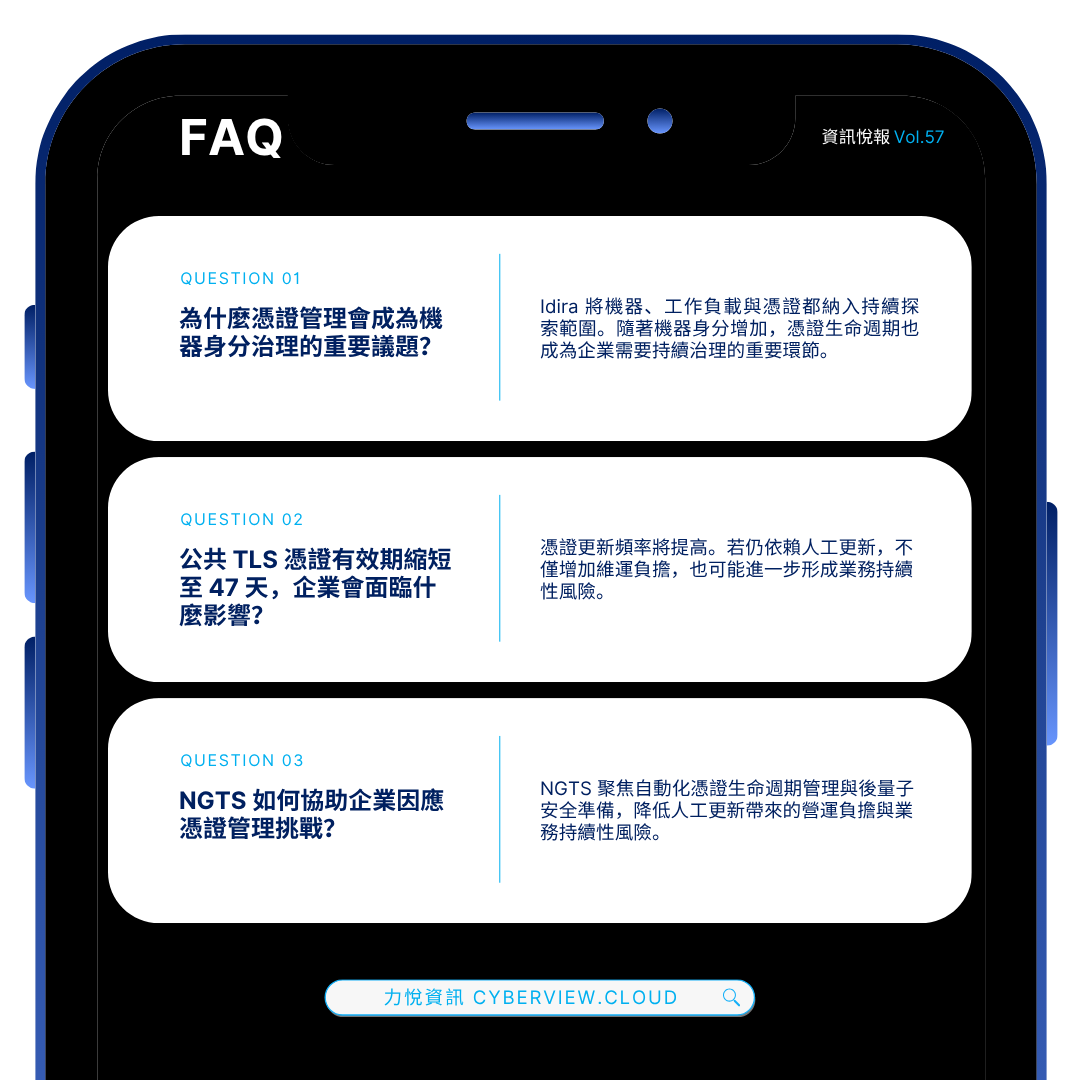
資訊悅報 Vol.57|Idira:機器身分暴增、TLS 憑證週期縮短,企業如何守住身分與數位信任?

部落格來源:Idira—達成權限控制大眾化的旅程


Idira:達成權限控制大眾化的旅程

關鍵要點

  • 建立在 PAM 特權存取管理的技術基礎上: Idira™ 是 Palo Alto Networks 的新世代身分安全平台,可將特權控管延伸至 AI 企業中的每一種身分,包括人員、機器與 AI 代理。
  • 零常駐特權成為預設機制: Idira 以動態權限取代靜態、長期存在的存取方式,並透過單一控制平面提供即時授權,降低常駐權限遭濫用的風險。
  • AI 原生能力縮短攻防落差: AI 能力內建於 Idira 平台,可揭露隱藏權限與未受管理帳號、建議最小權限並推動補救,縮短攻擊者最快 72 分鐘即可從初始入侵走到資料外洩,與防禦團隊過去可能需耗時數日才能完成回應之間的落差。
  • 憑證生命週期正成為機器身分治理的關鍵: NGTS 聚焦憑證生命週期自動化與後量子安全準備。隨著公共 TLS 憑證有效期逐步縮短,並將於 2029 年進一步降至 47 天,仍仰賴人工更新的企業將面臨更高的維運與服務中斷風險。

自從 Palo Alto Networks 與 CyberArk 於二月完成合併以來,市場持續關注同一個問題:身分安全的未來究竟會是什麼模樣?

在今年 IMPACT 大會上,Palo Alto Networks 正式揭示了這個答案——推出 Idira™,新世代身分安全平台。Idira 可在單一控制平面上保護 AI 企業中的每一種身分,包括人員、機器與 AI 代理,主動探索風險、動態套用權限,並治理從首次存取到最後一個工作階段的完整生命週期。

Idira 的理念,源自超過二十年深耕此領域所淬煉出的信念。權限是身分安全中最具挑戰性的環節。 過去一個世代以來,業界學會了如何有效管理少數高度特權使用者,也就是全球最重視安全的企業中負責系統管理的管理員。這在當時確實有其必要,但如今早已不再足夠。

現在,是時候將同樣嚴謹的控管標準擴展到每一種身分。因為時至今日,任何身分都可能推動業務運作,同時也可能成為攻擊者利用的入口。這正是 Idira 所帶領我們踏上的旅程,從僅針對管理員的特權控管,演進為涵蓋每一種身分的權限控管。

攻擊者不再只是闖入,而是直接登入

在過去二十年的大部分時間裡,身分安全一直建立在一個令人安心的假設之上:只要能清楚區分少數擁有高度權限的管理員,以及大量的一般使用者,企業就能獲得充分保護。然而,這項假設在今天已經無法成立。

Palo Alto Networks 董事長暨執行長 Nikesh Arora 將此稱為「IAM 謬論」。而《2026 年身分安全形勢報告》中的資料也清楚顯示,這樣的假設早已不再適用。

根據全球 2,930 位網路安全決策者的回覆:

  • 機器身分的數量目前已達人類身分的 109 倍,其中 79% 是 AI 代理身分。
  • 91% 的企業已在生產環境中部署自主式 AI 代理。
  • 90% 的企業在過去 12 個月曾遭遇與身分有關的攻擊,83% 的企業曾發生兩起以上的安全事件。

舊有模式之所以失效,並不是因為身分變得不再重要,而是因為身分與權限已經無所不在,遍布企業的各種環境與系統。

根據原文作者過去兩年對重大攻擊事件的觀察,這些事件多遵循著類似的模式。攻擊者竊取帳號認證資訊,利用原本應該失效的常駐存取權限進行橫向移動,接著提升權限,最後成功入侵鎖定的資料、基礎架構或業務系統,包括 Okta、MGM、Microsoft。產業不同、規模不同,但攻擊模式始終如一。

單一過度授權的身分,就足以掌控整個企業。

而當防禦者有機會因應時,往往已經落後。有 97% 的從業人員表示,四處分散的工具會讓每一次身分事件的回應時間增加 12 小時。與此同時,Unit 42® 觀察到最快的攻擊者,從初始入侵到資料外洩最快僅需 72 分鐘。

身分已經成為企業的邊界,而過去用來保護這道邊界的威脅模型,早已不再適用。

每個身分都帶有特權,這是 Idira 的第一個基本原則

Idira 的核心理念很簡單:在企業中,每一種身分都帶有特定權限。

每一次登入、每一個存取權杖、每一個服務帳號與工作負載,以及每一個 AI 代理,都可能觸發工作流程、呼叫 API 或存取敏感資料。某些身分甚至能建立或刪除基礎架構、動用企業資金,或建立新的身分。權限不再只屬於少數管理員,而是已經分散到整個企業,並在每一秒持續運作。

同樣地,用來保護權限的控制機制,也不能只適用於少數人。

機器身分增加後,憑證也成為信任治理的一環

當企業中的機器、工作負載與 AI 代理持續增加,身分安全面對的已不只是帳號與權限問題。支撐系統、服務與機器彼此建立信任的數位憑證,也成為機器身分治理中不可忽略的一環。

今年稍早,Palo Alto Networks 於 RSA 大會推出新世代信任安全防護 NGTS(Next-Generation Trust Security),聚焦自動化憑證生命週期管理,並加速後量子安全準備。

目前仍有 71% 的企業尚未實現憑證更新自動化。隨著公共 TLS 憑證有效期逐步縮短,並將於 2029 年進一步降至 47 天,企業需要處理的更新頻率、變更作業與人工維運工作量也將同步增加。

對台灣企業常見的 SSL/TLS 憑證更新、變更管理與稽核佐證流程而言,這意味著原本仰賴人工追蹤的工作必須更頻繁執行。憑證生命週期管理因此不再只是日常 IT 維運問題,而逐漸成為服務可用性、業務持續性與數位信任治理的一環。

NGTS 正是從網路層著手,協助企業推動憑證生命週期管理自動化。

除了機器身分背後的數位信任治理,Idira 也從身分本身出發,透過三項核心能力持續降低過度授權與常駐權限風險:

首先,主動探索

Idira 會持續掃描整個環境中的所有身分、權限與存取路徑,全面涵蓋人員、機器、工作負載、機密、憑證與 AI 代理,無論這些身分存在於網路、雲端、伺服器、端點或瀏覽器中。只要某個人或系統具備驗證身分的能力,Idira 就能知道它的存在、掌握其可存取的範圍,並評估這些權限中,究竟有多少是實際必要的。

其次,動態控制

Idira 透過只在需要當下存在的動態權限,取代攻擊者所依賴的靜態、長期存在的常駐權限。零常駐特權從理想目標轉變為預設機制,並同樣適用於登入生產環境的管理員、部署程式碼的開發者,以及呼叫工具的 AI 代理。這正是朝向「以身分為核心的主動安全防護」所進行的轉型。

第三,持續治理

Idira 將身分生命週期治理轉變為端到端自動化。治理不再只是每季一次、為了合規而執行的例行作業,而是持續運作的控管機制。原本因工具分散造成的 12 小時回應延遲,也能因此被大幅縮減。

這也正是「權限控制大眾化」所代表的核心概念:並不是放寬限制,而是將業界成熟的特權控管機制,擴展到每一個承載關鍵業務的身分,同時避免因安全控管而犧牲使用效率。

從身分治理延伸至整體安全平台

Idira 與 Strata®、Cortex® 並列為 Palo Alto Networks 的核心平台,並持續在整體產品組合中深化身分整合,進一步提升客戶的平台價值。Prisma® Browser™ 可直接在企業使用者實際工作的瀏覽器環境中提供特權存取能力。Prisma AIRS™ 3.0 則會以原生方式與 Idira 整合,將更完整的身分安全與權限控管延伸至 AI 代理。而 Cortex 將接收第一方身分訊號,提高偵測精準度,並在偵測到入侵指標時,自動執行以身分與權限為導向的回應動作。

客戶已經開始感受到實際成效。Northern Trust 將密碼合規性提升了 137%。Panasonic Information Systems 以身分為核心重建安全營運架構。Healthfirst 將零信任計畫建立在身分優先的控管機制之上。PDS Health 則為超過 900 間診所提供臨床存取安全保護。他們各自面臨不同的問題,卻找到了相同的答案。

挑戰各異,答案一致。透過單一平台,將一致的權限控管套用到每一個關鍵身分之上。

AI 讓這件事變得迫在眉睫,卻也讓它成為可能

AI 已經改變了身分風險的速度、規模與經濟法則。

前沿模型已跨越一個關鍵門檻。Anthropic 的 Claude Mythos Preview 已能在企業日常依賴的作業系統與瀏覽器中,識別出數以千計的零時差漏洞。每一組暴露的密碼、每一條常駐的管理員存取路徑、每一個被遺忘的服務帳號,如今都能被更快速地探索、驗證,甚至被武器化,其速度已超越多數安全團隊的回應能力。在 Palo Alto Networks 2026 年的調查中,55% 的決策者將 AI 驅動的威脅列為他們最關切的身分安全問題。

Palo Alto Networks 所提出的方向很明確:以 AI 對抗 AI。

如果前沿模型正在改變攻擊的成本效益,那麼可靠的因應方式,就是利用同樣的技術重新改寫防禦的經濟法則。

而 Idira 正是 Palo Alto Networks 在身分安全領域落實這項策略的重要平台。AI 原生能力已內建於平台中,可揭露隱藏權限、識別高風險的存取組合、自動建議最小權限,並推動精準補救。同類型的智慧能力,可能讓攻擊者在 72 分鐘內找到最脆弱的環節,也能協助防禦者在數秒內採取補救措施。

當程式碼修補速度無法趕上威脅變化時,身分就成為能以機器速度調整的重要控制平面。

共同的使命,攜手共進

在超過二十年的時間裡,特權存取管理的先驅者建立了深受信賴的控管機制,用以守護全球最關鍵的環境。這項使命創造了一個全新的產業類別,也建立起信任基礎,進而成就了今日的一切。

Idira 延續這項使命,並進一步將其擴展,以因應現今大規模的安全挑戰。

這只是第一波變革,而不是終點。這份產品藍圖將權限控管延伸至員工身分,推動機器身分與 AI 代理身分安全,並將原本碎片化的市場整合成單一平台。Palo Alto Networks 持續推進這項產品藍圖,並結合 IMPACT 大會上客戶所分享的實際需求與使用情境,共同塑造未來的身分安全方向。

身分安全的未來將不再僅由「存取」來定義,而是由「控制」能力來決定。見證 Idira 致力於實現的目標。

前瞻性陳述

此部落格包含涉及風險、不確定性和假設的前瞻性陳述,包括但不限於與 Palo Alto Networks 現有或未來產品和技術相關的效益、影響、效能及其潛在成果。本部落格、其他新聞稿或公開聲明中提及但尚未發布的任何服務、整合或功能,以及通常尚未普遍提供給客戶的服務或功能,目前可能尚未提供,亦可能無法依預期時程或形式推出。購買 Palo Alto Networks 應用程式的客戶,應以目前已普遍提供的服務與功能作為購買決策依據。


立即聯絡我們  

2026年08月07日【CISO 資安學院|醫療資安論壇】

力悅資訊代理之「Palo Alto Networks Idira」參與 CISO 資安學院【醫療資安論壇】

活動地點:台北喜來登大飯店 會議/喜廳+晚宴/月星廳 (台北市中正區忠孝東路一段12號b2)
議程時間:16:10-16:30

演講題目:《醫療產業的身分安全治理與零常駐特權》 – 黃旭鍵|Palo Alto Networks Taiwan 技術顧問

本次議程聚焦醫療場域的身分與權限管理挑戰,探討如何透過零常駐特權、即時授權、最小權限與持續驗證,降低高權限帳號與特權存取風險。

感謝蒞臨現場聆聽議程與交流的醫療產業夥伴們!


資訊悅報 Vol.55|Vicarius: 漏洞掃描不等於安全?企業必須正視「發現」與「修復」之間的缺口

部落格來源網址:The Remediation Gap is now a Remediation crisis: why vendors are failing and what needs to change


「修復缺口」已演變為「修復危機」:為何資安供應商未能有效解決問題,以及需要做出哪些改變

資安產業存在一個多數供應商都不願公開承認的問題:我們在發現漏洞方面極為擅長,但在實際修復漏洞方面卻表現得極其不足。

對於資訊安全長(CISO)、技術長(CTO)以及工程副總裁而言,這種令人不安的現實每天都在複雜的企業環境中上演。

資安團隊擁有各式各樣先進的掃描工具與偵測機制,能在數秒內找出漏洞,但要全面部署必要的修補程式,往往需要數個月的時間。
發現問題與解決問題之間日益擴大的差距,已將原本尚可應對的修復缺口演變為全面爆發的危機,導致關鍵基礎設施暴露於風險之中,而工程團隊則深陷於難以應付的工單排隊洪流之中。

要了解這個問題的嚴重性,必須檢視安全預算主要分配在哪些地方。各組織每年花費數百萬美元,用於購置尖端的偵測平台、威脅情報以及持續監控工具。
然而,僅僅知道漏洞的存在,根本無法提供任何實質性的保護。如果沒有可靠且能立即部署的解決方案,被偵測出的漏洞不過是儀表板上的一項潛在風險罷了。


修復延誤與威脅擴散速度:拿出證據來說話

這種失衡意味著,儘管企業已投入巨額資源提升資產與風險可視性,企業基礎設施仍面臨著被惡意利用的嚴重風險,原因僅僅在於最關鍵的修復步驟,往往被視為營運層面的事後補救。
企業在修補程式更新方面嚴重延遲的情況,已不再只是零星案例;這一點更有令人擔憂的產業數據為證。

‍目前, 修復漏洞所需的平均時間已飆升至驚人的 270 天 。這意味著,在安全漏洞被識別並記錄後,通常需耗時長達九個月,才會在整個網路中成功實施修復措施。

如此長期的延遲,為威脅行為者提供了極大的攻擊窗口,徹底削弱了快速偵測的價值,並使系統在面對正在進行的攻擊活動時幾乎束手無策。

鑑於現代威脅行為者的攻擊速度極快且手法精妙,這種長期暴露的狀況尤其危險。攻擊者不再等待資安社群按照傳統節奏發布修補程式。事實上, 近 29% 的已知遭利用漏洞,在通用漏洞與暴露 (CVE) 識別碼發布當天或之前便已被武器化 ,往往甚至在該漏洞出現在「已知遭利用漏洞 (KEV)」警示清單之前。
這項嚴峻的現實使得被動且手動的修補策略已不合時宜,因為在防禦者甚至還來不及評估正式文件或制定應對計畫之前,攻擊面中的很大一部分就已成為主動攻擊的目標。

當檢視關鍵任務基礎設施和高優先級警報時,此風險更顯突出。令人震驚的是,即使是嚴重級別的漏洞,平均也需要 65 天才能完成修復。對決策者而言,這項數據尤其值得警惕;這意味著,那些已知且嚴重程度最高、最可能對企業造成重大災難的漏洞,往往仍會持續暴露於公開網際網路數個月,直到漏洞最終被修復。

必須轉向持續、自動化的修復

資安產業亟需立即進行思維轉變,擺脫被動且手動的修補流程。
為了真正保護現代基礎設施免受迅速被武器化的漏洞攻擊,組織必須轉向採用持續、自動化且以智慧驅動的修復工作流程。
此方法徹底消除了偵測與行動之間那道危險的鴻溝,將漏洞管理從被動的報告程序,轉變為主動且以成果為導向的防禦機制。


透過自動化,以現代威脅的速率降低風險

自動化修復生命週期,是組織在發現漏洞後,能夠快速部署修復措施並消除漏洞的關鍵方式。
透過將自動化整合至修補流程中,資安與工程團隊得以捨棄緩慢且易出錯的手動部署方式,轉而採用能與當今攻擊者速度相抗衡的簡化執行流程。

採用自動化框架具有以下幾項優勢:

  • 加速回應時間: 自動化確保在發現並核准修補程式後立即部署,在威脅被利用之前便予以消除。
  • 減少人為錯誤: 透過消除人工干預,可避免在複雜的部署過程中,關鍵更新遭到忽略、延遲或設定不當。
  • 最佳化資源配置: 資安與 IT 專業人員可節省過去因手動追蹤工單而耗費的無數工時,將精力轉移至更高層級的策略性計畫上。

透過無需更新的防護機制,保障無法更新修補程式的資產

這項現代化修復能力的關鍵組成部分是「無修補程式防護」,亦稱為記憶體內防護。
這項技術能立即為舊有系統、零日威脅,或是那些若為進行硬體修補而離線將導致無法接受的業務中斷的關鍵營運資產,提供風險緩解方案。
無需修改底層原始碼或重新啟動系統,即可直接在記憶體層級提供防護,阻斷漏洞遭到利用,這種無需安裝修補程式的防護機制,提供了一種極為有效的補償性控制措施。
它確保關鍵服務能順利運作,同時果斷地消除威脅,直到能夠安全地安排並部署永久性修補程式為止。


優先處理可執行的補救措施,而非僅產生警示

歸根結底,資安計畫的價值必須以其解決問題的能力來衡量,而不僅僅是報告問題。
優先處理可執行的補救措施,而非產生更多警報,至關重要,因為解決問題才是真正影響企業獲利能力與風險態勢的關鍵。
如果漏洞報告無法直接納入能夠立即解決該漏洞的工作流程中,那麼源源不絕的漏洞報告幾乎毫無用處,甚至往往會產生反效果。
透過將組織的重點從「偵測」轉移至「部署」,團隊終於能夠擺脫警報疲勞,並實現可量化且具韌性的資安成果。

營運瓶頸與文化壁壘正阻礙補救措施的實施

傳統漏洞管理存在的根本缺陷,源於其依賴於僵化的 CVE 識別碼、KEV 警示以及無止盡的手動工單排隊流程的傳統「查找與修復」工作流程。
這些過時的系統原本是為較為簡單的本地網路所設計,從根本上來說,根本無法跟上現代雲端與容器化環境的動態特性。
隨著數位足跡不斷擴大,這些僵化的工作流程在海量漏洞的壓力下不堪重負,導致積壓工作堆積如山,營運陷入癱瘓。

‍這種結構性缺陷,更因負責安全與負責工程的團隊之間存在的文化與運作上的摩擦而進一步加劇。

資安團隊的職責在於產生警示並指出風險,而工程與 IT 團隊則負責執行這項艱鉅且需手動操作的修補工作,同時確保系統運作時間不受影響。

這種各自為政的做法,由於存在若干反覆出現的衝突,本質上會延遲問題的解決時間:

  • 不一致的績效指標 :資安部門的績效以發現的風險為衡量標準,而 IT 部門則以系統可用性為衡量標準,這自然會導致在部署可能造成中斷的修補程式時產生猶豫。
  • 溝通失靈 :工單往往在缺乏背景資訊的情況下被「扔」過來,導致 IT 部門難以理解問題對營運造成的影響,或無法判斷修復的緊急程度。
  • 工作重疊 :兩支團隊經常使用完全不同的工具來追蹤同一個漏洞,導致可視性支離破碎,並引發關於責任歸屬的漫長爭論。

‍因此,團隊難免會陷入嚴重的警報疲勞。若僅依賴原始的通用漏洞評分系統(CVSS)分數,卻未進行基於情境與風險的優先級排序,將導致組織浪費寶貴的時間和資源,去修補低風險的資產。

當每則警報都被標記為高優先級,就等於沒有真正的優先事項。導致真正關鍵且暴露於網際網路的漏洞遭到忽視,而工程師卻只為清理待辦清單,忙於處理影響較小的缺陷。


透過 Vicarius 的 vRx 實現持續行動

為了克服這些系統性缺陷,組織需要一套專為付諸行動而設計的解決方案。
雖然許多平台主要著重於偵測或優先排序,但 Vicarius 的 vRx 卻是專為主導並處理漏洞生命週期中最關鍵的修復環節  而打造的。
透過將實際修復措施的部署置於一般性的漏洞管理之上,該平台確保已識別的風險能被果斷消除,而非在工單系統中無休止地爭論不休。

此策略的核心要素是「Better Together」方案,該方案體認到企業通常已仰賴各式各樣的掃描器與資安工具。vRx 擴展了其整合功能,能無縫接軌至企業現有的任何偵測工具。

這個協作生態系統有助於團隊彌合營運上的鴻溝,讓他們能夠在不影響既有資安投資的前提下,順利從「現在我們知道了」過渡到「現在已經修復了」。

這項能力的核心在於專有的「自動化優先」技術,旨在簡化並執行持續性修復作業。
vRx 並未誇大其詞,聲稱自己是傳說中的「單一管理介面」,而是專注於實際成果,無論風險最初是在何處被偵測到,都能有效解決這些風險。
透過嚴格聚焦於可執行的風險緩解措施,vRx 藉由快速、可靠且持續的修復作業,帶來實質性的安全改善。

持續行動:漏洞管理的未來

漏洞發現與有效修補之間日益擴大的差距,已演變為企業資安領域中無可否認的危機。
隨著平均修復時間延長至 270 天,加上威脅行為者經常在漏洞出現之初便迅速將其武器化,傳統的手動工作流程已顯現出嚴重不足。
若企業希望在充滿侵略性且瞬息萬變的現代威脅環境中生存下去,漏洞管理必須從被動的警報產生機制,演變為一個能夠持續採取行動的統一系統。
採用自動化修補程式、為無法修補的資產導入無需修補的防護措施,以及打破資安與 IT 部門之間的運作壁壘,已不再是可有可無的策略。
真正的安全成熟度需要根本性的轉變:知曉問題僅僅是起點,唯有能無縫且迅速地解決問題,才是真正保護企業的唯一途徑。

現在是時候停止追逐無止盡的修復待辦清單,開始針對漏洞建立完整的閉環管理機制。IT 與資安決策者必須採取統一的策略,優先採取即時且自動化的行動,而非讓警報不斷湧現導致疲勞。

了解如何透過進一步瞭解 vRx,我們專為此目的打造的修復技術, 來提升您的資安防禦能力,或立即申請專屬示範 親眼見證持續性自動修復技術的實際運作。


立即聯絡我們  

2026年07月28日【《2026 NMT 資安即未來論壇》新竹場】

活動地點:新竹豐邑喜來登 3F 宴會廳 III
議程時間:2026/07/28 (二) 14:50-15:20
演講題目:《下一代身分安全的全方位防禦策略》 – 黃開印 / Palo Alto Networks Taiwan Idira 資深資安顧問
力悅資訊在本次論壇中分享:
下一代身分安全的全方位防禦策略

隨著身分成為駭客攻擊的首要目標,企業已無法僅依賴傳統邊界防護。現場分享如何透過 Palo Alto Networks Idira 平台,落實零信任與特權管控,降低未授權存取風險,打造更完善的身分安全防護架構。

感謝現場與會夥伴的熱情交流!若您希望進一步了解 Idira 身分安全平台與相關解決方案,歡迎與我們聯繫。

資訊悅報 Vol.54|Bitdefender: 終端防護的實際應用:客戶如何運用 Bitdefender 降低風險

部落格來源網址:Endpoint Protection in Practice: How Customers Use Bitdefender to Reduce Risk


終端防護的實際應用:客戶如何運用 Bitdefender 降低風險

各組織是如何運用 Bitdefender GravityZone 端點防護平台 (EPP) 來降低風險的?以下段落中,經過驗證的客戶將針對此問題提供解答。

不過,我想先補充一些背景:如今選擇 EPP 已不僅僅是考量偵測率或功能清單。更重要的是,一套解決方案在真實環境中的表現,包括部署、日常營運、支援、信任,以及長期信心。除此之外,端點防護中越來越關鍵的一環,是縮小攻擊面,防止攻擊一開始就取得立足點。


Bitdefender 客戶如何降低風險

我們相信,來自已驗證客戶的回饋對於理解各組織如何使用網路安全平台,以及實際達成的安全成效至關重要。根據 Gartner® Peer Insights™ 最新發布的 Voice of the Customer for Endpoint Protection Platforms 報告 ,Bitdefender 位於 「客戶之選Customers’ Choice 象限」,而此結果完全根據經驗證終端使用者的評論而來。

在這項評測中,Bitdefender 獲得 4.8(滿分 5.0)的整體評分,其中 96% 的評測者表示會推薦該平台。我們認為這反映出 Bitdefender 在各產業、各地區及各類規模的組織中,均能提供一貫卓越穩定且正向的客戶體驗。

這些經過驗證的評論不僅僅是總分,更揭示了客戶如何使用 Bitdefender GravityZone。

以下是客戶的一些具體反饋。

1. 客戶重視主動式資安

客戶的反饋越來越多地凸顯出我們認為企業當前的一項新興優先事項:在攻擊發生之前,減少攻擊面並降低風險暴露程度。

顧客評論

「Bitdefender PHASR 是我們用來管理並縮小攻擊面的一項絕佳工具。」

我們認為,這個觀點體現了 Bitdefender 對「預防性控制」的重視,這些控制措施有助於團隊在維持可視性的同時管理風險。了解更多資

2. 客戶正在追求簡化與強大的防禦能力

強大的防護不一定要伴隨複雜性。客戶一再指出,Bitdefender 既能提供強大的安全防護,又兼具易於管理的特點。

顧客評論

「易用性與實效性是這款產品的主要優勢。」

我們認為,對於需要保護多樣化環境、同時控制營運負擔的精簡 IT 與資安團隊而言,這種平衡尤為重要。您可閱讀我們的相關部落格文章以了解更多詳情:資安整合的糖衣與真相:為何盲目追求「企業級巨型平台」反成中型企業的負擔?」。

3. 客戶最重視的是順暢部署與可靠支援

越來越多客戶表示,導入體驗與持續的技術支援,在他們對資安解決方案的長期滿意度中扮演關鍵角色。Bitdefender 的客戶經常特別強調部署的便利性與技術支援的品質。

顧客評論

「無縫部署、強效防護,並提供頂級技術支援。」

在 2026 年 Gartner Peer Insights Voice of the Customer for Endpoint Protection Platforms 評鑑中,Bitdefender 在技術支援體驗方面獲得 4.8 分(滿分 5 分)。

4. 資安防禦者希望在整體環境中使用經過驗證且值得信賴的技術

對於大規模運作的組織而言,一致性與信賴度至關重要。Bitdefender 的客戶經常強調,在整個組織的各終端設備上都能獲得可靠的防護,是選擇 GravityZone 的關鍵考量因素。
這種感受因使用者對該平台長期以來的信任而更加深厚。

顧客評論

「為我們組織中的每一台設備提供可靠防護。」

顧客評論

「Bitdefender 是一套穩定且值得信賴的企業端點防護平台。」


了解更多

我們的客戶已經表達了他們的看法,而我們將獲選為 Endpoint Protection Platforms 的 Customers’ Choice 客戶首選」 的殊榮,視為我們持續致力於為安全需求不斷演變的組織提供強大防護、可管理運作及可靠支援的體現。

如果您今年正在評估端點防護平台,我們相信經過驗證的客戶回饋能為您提供關於實際使用經驗的寶貴見解。


立即聯絡我們  

資訊悅報 特輯|Menlo Security|電子郵件安全的盲點:附件中暗藏的威脅

部落格來源網址:Email Security’s Blind Spot: Hidden Threats in Attachments


長久以來,電子郵件一直是網路攻擊的主要入侵管道之一,而且短期內不會有所改變。正因如此,資安團隊投入大量資源建構防禦機制;相較於十年前,如今的安全電子郵件閘道(Secure Email Gateway,SEG)與郵件過濾工具,在攔截垃圾郵件、大規模網路釣魚活動及已知惡意寄件者方面,已經精密許多。對許多組織而言,這些工具提供了一道令人安心的第一層防線。然而,問題就在這個「但是」。

即使是最強大的過濾機制,也不可能攔下所有威脅。攻擊者知道,員工普遍信任電子郵件,並將其視為快速且有效率的商務溝通管道,因此會利用這種信任,把威脅藏在防禦最薄弱的地方:我們每天開啟的檔案裡。Word 文件、PDF、試算表,甚至壓縮或設有密碼保護的附件,都可能成為散布惡意軟體的載具。這類檔案型威脅之所以能避開傳統過濾機制,是因為它們從表面上看起來不一定可疑。對收件者而言,附件看起來可能只是一張普通的發票、一份報告或一份簡報。然而,檔案內部可能暗藏程式碼,並在使用者開啟檔案的瞬間入侵系統。

這項盲點,也就是惡意內容潛藏在外觀正常的電子郵件附件中,至今仍是電子郵件安全領域最持續存在、也最危險的防護缺口之一。


AI 與持續演變的威脅情勢

確保電子郵件通訊安全之所以愈來愈困難,另一個原因在於,光是過去幾年間,整體威脅情勢便已快速演變。過去的網路釣魚郵件往往充斥錯字,並帶有容易辨識的警訊;但隨著 AI 生成郵件興起,釣魚內容已變得更具說服力。攻擊者可利用 AI 製作模仿企業語氣、排版格式,甚至特定個人寫作風格的郵件,使這些訊息幾乎無法與合法通訊區分,也比以往更容易誘騙員工開啟附件或點擊連結。更糟的是,AI 的處理速度讓攻擊者能以前所未有的速度,大量重製與複製這類網路釣魚攻擊。在惡意軟體的世界裡,這是一場數量戰,而目前數量正在占上風。

傳統以偵測為基礎的工具,例如防毒軟體、特徵碼掃描及許多進階過濾解決方案,已難以跟上威脅演變的速度。這些工具原本是為了辨識已知威脅而設計,但攻擊者愈來愈常運用零日漏洞與多型態惡意軟體;這些惡意程式的變異速度,比安全廠商建立特徵碼的速度更快。當某項威脅終於被識別時,它可能早已繞過防禦並開始散布。組織因此暴露在複雜的檔案型攻擊之下,而這些攻擊能避開既有的傳統資安措施。由於 AI 目前仍處於快速發展階段,這些威脅勢必會變得更加複雜,也更難與合法檔案區分。


傳統防禦機制已不足以因應威脅

儘管電子郵件防禦技術已有所進步,多數組織目前仰賴的工具,原本並不是為了處理現今的檔案型威脅而設計。舉例來說,安全電子郵件閘道在過濾垃圾郵件及攔截明顯的網路釣魚攻擊方面相當有效。它們非常擅長阻擋從外觀上看起來可疑的內容,但並非用來深入拆解及淨化檔案。這表示,即使惡意內容已嵌入一份外觀正常的文件中,仍經常能夠直接通過安全檢查。

部分組織會再加入沙箱機制,提供另一層檢查。這種方法雖然能攔截特定類型的惡意軟體,卻也必須付出代價。沙箱分析速度較慢,且會占用大量運算資源,可能造成郵件或附件延遲,進而讓終端使用者感到困擾。更嚴重的是,攻擊者已經學會規避沙箱。惡意軟體可透過程式設計辨識自己是否正在沙箱環境中執行,並持續保持休眠,直到安全進入正式環境的網路後才開始活動,藉此繞過原本應該阻止它的防護機制。

即使威脅最終遭到識別,往往也已經太遲。端點偵測及回應(Endpoint Detection and Response,EDR)與傳統防毒工具,通常要等到攻擊開始後才會介入。此時,惡意軟體可能已經執行、竊取並外傳敏感資料,或在不同系統之間進行橫向移動。到了這個階段,資安團隊只能針對事件進行應變,而不是事先阻止事件發生。

最終形成的是一道危險的防護缺口:傳統防禦機制雖然能有效清除顯而易見的威脅與干擾,卻持續漏掉隱蔽性高、可能造成最大損害的檔案型攻擊。這也導致人們再熟悉不過的零時差與零日漏洞入侵事件,不斷出現在新聞標題中,頻繁程度就像小鎮裡的豪華洗車場一樣。換句話說,出現的次數遠比實際上應有的次數更多。


如何補上電子郵件附件的安全缺口

若要補上這項缺口,就必須採取不同的方法:不再依賴辨識哪些內容是惡意的,而是確保使用者只能接觸安全的內容。

依原文敘述,Menlo 的新一代內容解除武裝與重建技術(Content Disarm and Reconstruction,CDR),可即時淨化每一個電子郵件附件。Menlo 能直接與郵件伺服器及 O365 API 整合,提供不中斷既有流程的防護;例如在台灣企業常見的 Microsoft 365 郵件導入或維運環境中,可直接銜接既有郵件架構。Menlo 不會封鎖或隔離檔案,而是以乾淨的範本重新建構每份文件,只轉移經過驗證且安全的元素。員工能在毫秒內收到功能完整且乾淨的檔案,不會因此中斷原有工作流程。

採用零信任(Zero Trust)理念,也是補上這項缺口的關鍵。零信任可確保每一個檔案、每一個連結及每一次下載,在經過安全驗證或處理為安全狀態之前,都會被視為具有風險。在預設情況下,任何內容都不能未經檢查便直接通過。


對資安長與 IT 團隊的效益

對資安主管與 IT 團隊而言,這種方法所帶來的價值十分明確。透過主動式防護,檔案型威脅能在抵達端點之前就被消除,從源頭阻止系統遭到入侵,而不是等到事件發生後才進行應變。組織也不再需要隔離檔案、人工審查檔案,或持續處理大量告警的分流與判讀工作,因此可避免告警疲勞拖累資安營運中心(Security Operations Center,SOC)的作業效率。

核心訊息十分明確:缺少檔案淨化機制,電子郵件安全就不能算是完整。只要威脅從一開始就無法抵達使用者的收件匣,組織便不需要等到威脅進入環境後才進行偵測。


關於 Menlo Security

Menlo Security 透過 Menlo Cloud 消除規避偵測的威脅,同時保障使用者的工作效率。Menlo 實現雲端資安的承諾,提供部署簡單的零信任存取。當使用者在線上工作時,Menlo Cloud 可防止攻擊,並讓資安防護機制對終端使用者維持無感運作,同時降低資安團隊的營運負擔。

Menlo 可保護使用者並確保應用程式存取安全,提供完整的企業瀏覽器解決方案。透過 Menlo,企業只需按一下即可部署瀏覽器安全政策、保護 SaaS 與私有應用程式的存取安全,並將企業資料防護延伸至最後一哩。無論使用哪一種瀏覽器,都能以值得信賴且經過驗證的網路資安防禦,確保數位轉型安全。

透過 Menlo Security 安心工作,持續推動企業向前發展。


立即聯絡我們